#30 tag 24jam
UU Keamanan dan Ketahanan Siber Makin Urgen, Antisipasi Kasus PDNS 2 Terulang
Regulasi mengenai Keamanan dan Ketahanan siber mengatur standar operasional keamanan siber pada suatu infrastruktur kritis, termasuk ketika mengalami gangguan. [505] url asal
#keamanan-siber #keamanan-dan-ketahan-siber #uu-keamanan-dan-ketahanan-siber #urgensi-keamanan-dan-ketahanan-siber #uu-keamanan-dan-ketahanan-siber-makin-urgen #antisipasi-kasus-pdns-jilid-ii
(Bisnis.Com - Teknologi) 09/07/24 13:59
v/10190536/
Bisnsi.com, JAKARTA - Asosiasi data center atau Indonesia Data Center Provider Organization (Idpro) menilai kehadiran Undang-Undang Keamanan dan Ketahanan Siber makin urgen guna mencegah terjadinya kebocoran data seperti yang terjadi di Pusat Data Nasional Sementara (PDNS) 2 Surabaya.
Kasus peretasan PDNS 2 Surabaya yang dikelola oleh Telkomsigma membuat sejumlah layanan pemerintahan terganggu dalam waktu yang lama.
Ketua Umum IDPRO Hendra Suryakusuma mengatakan saat ini UU Keamanan dan Ketahanan Siber masih dibahas di DPR dalam bentuk naskah akademik. Dalam naskah tersebut diatur berbagai hal termasuk soal pengelolaan risiko siber.
Di dalamnya dibahas mengenai strategi dan kerangka kerja untuk melakukan identifikasi, analisis, mitigasi risiko, hingga standar yang harus diikuti untuk mengurangi risiko siber.
“Kalau kemarin serangan siber, ketika tidak ada manajemen dan standard dalam melakukan proses recovery, ini menjadi isu besar. Dan ini terbukti tidak ada [di PDNS 2]? kata Hendra kepada Bisnis, Selasa (9/7/2024).
Untuk diketahui, naskah akademik terkait UU Keamanan dan Ketahanan Siber mengatur berbagai hal termasuk sanksi bagi pengelola data.
Dalam peraturan tersebut, pengelola pusat data yang beroperasi tidak sesuai dengan standar terancam dikenakan sanki mulai dari teguran hingga denda administratif.
Tidak hanya pengelola, saksi juga dapat dikenakan kepada penyelenggara keamanan siber dan kejahatan siber.
Hendra mengatakan bahwa regulasi mengenai Keamanan dan Ketahanan Siber juga mengatur mengenai infrastruktur-infrastruktur kritis yang harus memiliki keamanan siber tinggi, termasuk penanganan saat terjadi kondisi kritis seperti PDNS 2 Surabaya yang dikelola Telkomsigma.
“Jadi infrastruktur kritis ini kategorinya adalah sesuatu yang dapat mengganggu layanan publik seperti PDNS. Itu harus punya SOP khusus,” kata Hendra.
Sebelumnya, Presiden Joko Widodo (Jokowi) memastikan pemerintah terus mencari solusi atas lumpuhnya Pusat Data Nasional Sementara (PDNS) 2 yang telah terjadi sejak 20 Juni 2024 atau selama 13 hari.
Orang nomor satu di Indonesia itu mengatakan bahwa serangan siber tidak hanya terjadi di Indonesia, tetapi juga negara-negara lainnya, sehingga pemerintah akan terus mencari solusi.
“Dan ini juga terjadi di negara-negara lain, bukan hanya di indonesia saja,” kata Jokowi saat membuka peresmian Ekosistem Baterai dan kendaraan listrik Korea Selatan (Korsel) PT Hyundai LG Indonesia (HLI) Green Power Karawang, Jawa Barat, Rabu (3/7/2024).
Berdasarkan data dari Cyberint, dilansir dari Kamis (27/6/2024), insiden ransomware secara global mengalami peningkatan jumlah korban sebesar 55,5% dari 2.809 serangan pada 2022 menjadi 5.070 serangan pada sepanjang 2023.
Data Cyberint mencatat bahwa Amerika Serikat (AS) menjadi negara teratas yang dibidik serangan ransomware, yakni mencapai 2.175 kali serangan pada 2023.
Menyusul, Inggris, Kanada, dan Jerman masing-masing sebanyak 286 kali, 198 kali, dan 158 kali serangan.
India juga masuk ke dalam 10 besar negara yang terkena serangan ransomware, menggeser Rusia dari tahun sebelumnya. Serangan ransomware yang terjadi di India mencapai 61 kali sepanjang tahun lalu.
Negara-negara tersebut memang mengalami serangan siber cukup besar. Namun, belum diketahui lama pemulihan layanan di negara-negara tersebut.
Ransomware teratas pada 2023 masih didominasi oleh LockBit3.0 yang mencapai 1.047 kali serangan. LockBit 3.0 merupakan versi lanjutan dari ransomware LockBit yang dikenal dengan teknik enkripsi yang sangat canggih dan serangan yang ditargetkan.

iPhone 16 Bakal Boyong Spesifikasi Andalan 15 Pro Max, Termasuk Kamera
iPhone 16 akan membawa teknologi yang sama dengan iPhone 15 Pro Max, untuk mempersempit kesenjangan antara produk andalan premium Apple. [538] url asal
#iphone #iphone-16 #iphone-15 #iphone #kamera-iphone #iphone-16-bakal-boyong-spesifikasi-andalan-15-pro-max #termasuk-kamera
(Bisnis.Com - Teknologi) 09/07/24 13:00
v/10185576/
Bisnis.com, Jakara - Apple dikabarkan menempelkan sejumlah spesifikasi canggih pada iPhone 15 Pro Mox ke iPhone 16, termasuk soal kamera besar.
iPhone 15 Pro Max memiliki lensa tetraprisma dengan zoom optik 5x. Lensa yang saat ini eksklusif untuk iPhone 15 Pro Max tersebut nantinya akan ada iPhone 16, ponsel teranyar Apple.
iPhone 16 akan membawa teknologi yang sama, sehingga mempersempit kesenjangan antara produk andalan premium Apple.
Laporan analis Ming-Chi Kuo menyebut beberapa spesifikasi andalan akan diperluas ke model lain pada paruh kedua 2024, yang kemungkinan mengacu pada model iPhone Pro yang akan datang.
“Apple adalah pelanggan terbesar Largan, dan Largan juga merupakan pemasok lensa terbesar Apple,” kata Kuo dikutip Selasa (9/7/2024).
Toms’s Guide melaporkan bahwa kemungkinan besar iPhone 16 Pro dan Pro Max baru akan memiliki kamera tetraprisma pada semester II/2024.
Laporan mengatakan bahwa kamera tetraprism untuk seri iPhone 16 Pro tidak akan jauh berbeda dengan yang ada di iPhone 15 Pro Max. Meskipun tidak adanya peningkatan merupakan hal yang mengecewakan, hal ini tidak selalu berarti buruk karena lensa jenis ini sudah menjadi yang terbaik.
Berdasarkan pola peluncuran sebelumnya, iPhone 16 diperkirakan akan diumumkan pada September 2024. Seperti seri sebelumnya, lineup kemungkinan akan mencakup iPhone 16, iPhone 16 Plus, iPhone 16 Pro, dan iPhone 16 Pro Max.
Meskipun ada rumor tentang kemungkinan hadirnya model iPhone "Ultra", belum ada indikasi kuat mengenai perubahan besar dalam lineup model ini.
Salah satu peningkatan yang diharapkan adalah ukuran layar yang lebih besar pada model iPhone 16 Pro.
CEO Display Supply Chain Consultants Ross Young melaporkan bahwa iPhone 16 Pro akan memiliki layar 6,3 inci, lebih besar dari layar 6,1 inci pada iPhone 15 Pro.
Sementara itu, iPhone 16 Pro Max diperkirakan memiliki layar 6,9 inci, lebih besar dari layar 6,7 inci pada iPhone 15 Pro Max. Namun, ukuran layar iPhone 16 dan iPhone 16 Plus diharapkan tetap sama, yaitu masing-masing 6,1 inci dan 6,7 inci.
iPhone 16 dan iPhone 16 Plus juga dirumorkan akan mengadopsi tombol Action yang menggantikan tombol mute notifikasi.
Tombol ini pertama kali diperkenalkan pada model iPhone 15 Pro, memungkinkan akses cepat ke fungsi-fungsi yang dapat disesuaikan seperti mengaktifkan kamera, menyalakan senter, mengubah mode Fokus, dan mengaktifkan atau menonaktifkan mode Silent.
Selain itu, semua model iPhone 16 dikabarkan akan memiliki tombol baru yang dirancang khusus untuk merekam video. Tombol "Capture" ini dikatakan akan peka terhadap tekanan dan gesekan, memungkinkan fungsi tambahan seperti zoom dan kontrol fokus.
Meskipun iPhone 15 baru saja diperbarui dengan tepi yang lebih halus dan rangka titanium pada model Pro, desain iPhone 16 diprediksi tidak akan mengalami perubahan besar.
Namun, mungkin akan ada pilihan warna baru. Selain itu, modul kamera iPhone 16 dan iPhone 16 Plus kemungkinan akan mengadopsi bentuk pil yang mirip dengan modul kamera pada iPhone X dan iPhone XS, bukan modul persegi yang digunakan pada generasi sebelumnya, menurut laporan dari Tom's Guide.
Mengenai harga dari iPhone 16, hingga kini belum ada sumber yang dapat dipercaya atau dikenal yang memberikan angka pasti untuk harga seri iPhone 16.
Harga iPhone dari Apple sebagian besar tetap stabil sejak seri iPhone 12 yang dirilis pada 2020, dengan hanya iPhone 15 Pro Max yang mengalami kenaikan harga sebesar US$100 dari tahun ke tahun.

Imbas PDNS Diretas, Instansi Pemerintahan Cemas Simpan Data di PDN?
Pemerintah diminta untuk memperbaiki tata kelola di PDN untuk menghilangkan keraguan dan rasa cemas penyewa pusat data nasional tersebut. [384] url asal
#pdns #pdn #pusat-data-nasional-sementara #pdns #teknologi #imbas-pdns-diretas #instansi-pemerintahan-cemas-simpan-data-di-pdn
(Bisnis.Com - Teknologi) 09/07/24 12:09
v/10181787/
Bisnis.com, JAKARTA - Instansi dan lembaga pemerintahan sebagai penyewa (tenant) di pusat data nasional sementara (PDNS) disebut memiliki kekhawatiran dalam menyimpan data-data penting mereka di PDNS 2 usai infrastruktur vital tersebut diretas.
Direktur Eksekutif Indonesia ICT Institute Heru Sutadi mengatakan bahwa dampak dari serangan ransomware terhadap PDNS 2 akan membuat para penyewa menjadi ragu.
Dia mendesak agar Kemenkominfo melakukan 'bersih-bersih' dengan mengubah tata kelola standar operasional, perencanaan, hingga sumber daya manusia (SDM) yang mengoperasikan data center PDN untuk menjaga keamanan dan memulihkan kepercayaan penyewa terhadap PDN.
“Tenant ke PDN akan ragu akibat kejadian ini. Jadi harus ada perubahan SOP [standar operasional prosedur], perencanaan, SDM, dan sebagainya untuk membuat kepercayaan pulih,” ujar Heru kepada Bisnis.
Untuk diketahui, pascaperetasan PDNS, Kementerian Hukum dan Ham segera memindahkan layanan imigrasi ke penyedia komputasi awan swasta. Langkah tersebut diambil untuk menjaga pelayanan tetap berjalan.
Menkumham tidak meletakan server di PDNS yang telah menghabiskan anggaran sebesar Rp700 miliar.
Dalam hal ini, Heru menjelaskan bahwa pemerintah perlu melakukan perubahan dan perbaikan dalam mengelola pusat. Jika tidak, maka bisnis pusat data akan berat ke depan.
“Memang perlu perbaikan agar ada kepercayaan lagi masyarakat, pengguna jasa, pusat data, termasuk pusat data nasional untuk dapat menggunakan pusat data untuk menyimpan data-data atau pemberian aplikasi kepada masyarakat,” jelasnya.
Menurut Heru, ada beberapa faktor terjadinya insiden siber, mulai dari sistem keamanan siber yang lemah, adanya pengguna malware atau ransomware yang kekinian, peretas yang andal, serta tim penjaga keamanan data yang tidak kompeten oleh pengelola PDNS 2 Surabaya.
Heru pun menyarankan agar mitigasi harus dipikirkan sejak awal perencanaan dibangun suatu pusat data. Misalnya, seperti adanya PDN utama, PDN backup, dan PDN backup dari backup.
“Manajemen risiko juga harus dihitung. Kemudian ketika insiden terjadi, SOP harus jelas, mitigasi juga harus jelas dan cepat,” terangnya.
Dihubungi terpisah, Ketua Indonesia Cyber Security Forum Ardi Sutedja mengatakan bahwa kejadian PDNS 2 telah mengajarkan pengguna jasa untuk lebih kritis dalam memilih fasilitas atau jasa pengelolaan data.
Terlebih, Ardi menyebut insiden ini berpengaruh terhadap prospek data center ke depan, lantaran serangan ransomware ini sudah menjadi masalah global. Selain itu, peretasan PDNS 2 juga berdampak pada citra dan integritas industri.
“Artinya dari segi bisnis global, PDN yang paling canggih saja sudah jebol, karena PDN itu menjadi barometer, bukan hanya untuk pemerintah, tetapi juga untuk industri,” kata Ardi saat dihubungi Bisnis.

Asosiasi Cloud Sebut Tata Kelola dan Mitigasi Risiko PDNS 2 Wajib Diperbaiki
Pengusaha komputasi awan meminta pemerintah memperbaiki tata kelola dan mitigasi risiko PDNS 2 yang jebol beberapa waktu lalu. [346] url asal
#cloud #komputasi-awan #tata-kelola-pdns-2 #telkomsigma #lintasarta #asosiasi-cloud-sebut-tata-kelola-dan-mitigasi-risiko-pdns-2-wajib-diperbaiki
(Bisnis.Com - Teknologi) 09/07/24 11:08
v/10180758/
Bisnis.com, JAKARTA — Asosiasi Cloud Computing Indonesia (ACCI) mendesak pemerintah menerapkan tata kelola dan manajemen yang lebih baik lagi terkait pusat data nasional sementara (PDNS), mengingat anggaran yang digelontorkan untuk proyek ini cukup besar mencapai Rp700 miliar.
Ketua Umum ACCI Alex Budiyanto menuturkan bahwa praktik tata kelola yang baik akan mempercepat pemulihan jika terjadi suatu insiden seperti yang terjadi saat ini di PDNS 2 saat ini.
Untuk diketahui, PDNS terbagi menjadi tiga lokasi. PDNS pertama terletak di Serpong dikelola oleh Lintasarta, PDNS 2 terletak di Surabaya dikelola oleh Telkomsigma dan PDNS ketiga terletak di Batam, juga dikelola oleh Telkom.
“Praktik tata kelola dan manajemen risiko yang baik wajib dilakukan, sehingga ketika terjadi insiden bisa dilakukan mitigasi sehingga pemulihan bisa dilakukan dengan cepat,” kata Alex kepadaBisnis, Senin (8/7/2024).
Pasalnya, Alex menilai bahwa insiden lumpuhnya PDNS 2 di Surabaya berdampak pada kepercayaan kepada pemain lain. Menurutnya, insiden ini akan memicu instansi lain enggan menggunakan PDN apabila tidak ada jaminan tata kelola dan manajemen risiko yang baik.
Perlu diketahui, per 26 Juni 2024, sebanyak 239 instansi pengguna terdampak imbas sistem layanan PDNS 2 yang mengalami gangguan sejak 20 Juni 2024. Sementara itu, hanya ada 43 instansi pengguna yang layanannya tidak terdampak dari insiden serangan siber ini.
Gangguan sistem PDNS 2 salah satunya berdampak pada sistem layanan Kartu Indonesia Pintar Kuliah (KIP Kuliah) Kementerian Pendidikan, Kebudayaan, Riset, dan Teknologi (Kemendikbudristek), yang mengharuskan 853.393 mahasiswa melakukan reclaim akun KIP Kuliah serta mengunggah kembali dokumen dan pendaftaran KIP Kuliah.
Kendati demikian, ACCI memandang bahwa masa depan pusat data di Indonesia masih akan ciamik di tengah adanya insiden peretasan PDNS 2.
Dengan catatan, lanjut dia, apabila Kementerian Komunikasi dan Informatika (Kemenkominfo) dalam mengimplementasikan PDN melakukan kerja sama dengan para pelaku pusat data dan cloud computing di Tanah Air.
“Jangan membangun dan mengoperasikan sendiri, Kemenkominfo cukup jadi regulator yang membuat regulasi seperti apa compliance layanan data center atau cloud computing untuk melayani pemerintah,” ujarnya.
Namun, lanjut Alex, apabila Kemenkominfo menjadi pemain dalam industri data center dan cloud computing, maka hanya akan mempersempit ceruk pasar. “Karena instansi pemerintah diwajibkan menggunakan PDN,” tandasnya.

AS dan Sekutu Tuding China Biang Kerok Serangan Siber di Indo-Pasifik
Amerika Serikat (AS) dan sekutunya menuduh Kementerian Keamanan Negara China mengarahkan serangan siber terhadap entitas pemerintah dan sektor swasta. [255] url asal
#serangan-siber #cyber-crime #phishing #kejahatan-siber #amerika-serikat #china #serangan-siber-china #keamanan-siber
(Bisnis.Com - Teknologi) 09/07/24 09:52
v/10171146/
Bisnis.com, JAKARTA — Amerika Serikat (AS) dan sekutunya menuduh Kementerian Keamanan Negara China mengarahkan serangan siber terhadap entitas pemerintah dan sektor swasta melalui sekelompok peretas yang dikenal sebagai Advanced Persistent Threat 40 atau APT40.
MelansirBloomberg, Selasa (9/7/2024), dalam laporan yang dipimpin Australia yang diterbitkan pada Selasa pagi, badan keamanan siber dan intelijen untuk AS, Inggris, Kanada, Selandia Baru, Jepang, Korea Selatan, dan Jerman mengatakan bahwa APT40 telah berulang kali menargetkan pemerintah di seluruh Indo-Pasifik.
Dalam laporannya, disebut bahwa kelompok itu mampu mencuri ratusan nama pengguna dan kata sandi (password) unik dalam satu insiden pada April 2022, serta mencegat kode otentikasi multifaktor.
"Agensi penulis menilai bahwa kelompok ini melakukan operasi dunia maya yang berbahaya untuk Kementerian Keamanan Negara," kata laporan itu.
Lebih lanjut, laporan tersebut juga menambahkan bahwa APT40 lebih sering mengeksploitasi kerentanan dalam infrastruktur yang dihadapi publik daripada menggunakan teknik yang membutuhkan interaksi pengguna, seperti phishing.
Bloombergmenyebut bahwa jarang bagi Australia yang secara eksplisit menuduh pemerintah China terlibat dalam serangan dunia maya, terutama setelah peningkatan hubungan antara Canberra dan Beijing sejak pemilihan administrasi Buruh kiri-tengah pada Mei 2022.
Pada Juni, Perdana Menteri China, Li Qiang, menjadi pejabat senioritas pertamanya yang mengunjungi Australia dalam lebih dari tujuh tahun, sebuah tonggak utama dalam normalisasi hubungan diplomatik antara kedua negara.
Dalam sebuah pernyataan, Menteri Dalam Negeri dan Keamanan Siber Australia, Clare O'Neil mengatakan bahwa gangguan siber oleh pemerintah asing adalah salah satu ancaman paling signifikan yang dihadapi.
“Setiap hari badan intelijen kami bekerja tanpa lelah untuk mengidentifikasi dan mengganggu aktor-aktor ini,” tuturnya.
Menebak Nasib Industri Data Center RI Usai PDNS 2 Surabaya Dibobol Brain Cipher
Bisnis pusat data dalam negeri dihadapkan pada ketidakpercayaan usai pusat data nasional sementara dibobol peretas. Masihkah menarik? [1,754] url asal
#pusat-data #arah-bisnis-pusat-data #pusat-data-nasional-sementer #data-center #menebak-arah-bisnis-pusat-data-ri-pasca-insiden-pdns-diserang-brain-cipher
(Bisnis.Com - Teknologi) 09/07/24 09:00
v/10166222/
Bisnis.com, JAKARTA — Lumpuhnya Pusat Data Nasional Sementara (PDNS) 2 di Surabaya pada Kamis (20/6/2024) lalu, yang dikelola oleh Telkomsigma (Telkom) disebut berdampak pada kepercayaan para penyewa (tenant). Dikhawatirkan ketidakpercayaan ini menular ke pemain lainnya.
Insiden peretasan yang dilakukan geng ransomware Brain Cipher ini pun memicu tanda tanya mengenai nasib bisnis pusat data nasional, mengingat bisnis data center merupakan bisnis kepercayaan. Pemain data center sebagai penyimpan data mendapat kepercayaan untuk menjaga 'new oil' suatu instansi.
Berdasarkan catatan Bisnis, Asosiasi Data Center Indonesia (IDPRO) pernah memperkirakan kapasitas energi data center di Indonesia akan mencapai 210 megawatt (MW) pada 2024. Artinya, kapasitas data center naik 44,83% dibandingkan tahun sebelumnya.
Sederet pemicu peningkatan kapasitas data center terjadi seiring angka penetrasi internet Indonesia yang telah mencapai 77% per tahun ini, hingga transformasi digital yang digeber Indonesia.
Peningkatan kapasitas ini dilakukan karena perusahaan-perusahaan data center percaya bahwa trafik internet Indonesia yang sangat besar membutuhkan dukungan data center sebagai lokasi untuk menampung peladen atau awal dari data tersebut mengalir.
Namun, Asosiasi Cloud Computing Indonesia (ACCI) memandang bahwa insiden peretasan pusat data jelas berdampak pada kepercayaan kepada pusat data nasional (PDN).
Ketua Umum ACCI Alex Budiyanto menuturkan bahwa peretasan PDNS 2 menjadi pelajaran penting untuk mengelola suatu pusat data.
Tak tanggung-tanggung, ACCI bahkan juga menilai insiden ini akan memicu instansi lain enggan menggunakan PDN, apabila tidak ada jaminan tata kelola dan manajemen risiko yang baik. Untuk itu, Alex meminta agar praktik tata kelola hingga manajamen riisko dilakukan dengan baik.
“Praktik tata kelola dan manajemen risiko yang baik wajib dilakukan, sehingga ketika terjadi insiden bisa dilakukan mitigasi sehingga pemulihan bisa dilakukan dengan cepat,” kata Alex kepadaBisnis, Senin (8/7/2024).
Untuk tata kelola yang baik, Alex menyarankan agar Kementerian Komunikasi dan Informatika (Kemenkominfo) bekerja sama dengan para pelaku industri data center dan cloud computing profesional di Indonesia.
Kemenkominfo diminta untuk menjadi regulator saja dan melakukan pengawasan atas PDN.
“Jangan membangun dan mengoperasikan sendiri, Kemenkominfo cukup jadi regulator yang membuat regulasi seperti apa compliance layanan data center atau cloud computing untuk melayani pemerintah,” ujarnya.
Dari sisi alokasi, Alex menyebut bahwa anggaran pemain untuk menginvestasikan dananya di pusat data sangat tergantung dari ukuran, jumlah customer, dan kebutuhan para customer.
Keraguan
Sementara itu, Direktur Eksekutif Indonesia ICT Institute Heru Sutadi mengatakan bahwa dampak dari serangan ransomware terhadap PDNS 2 akan membuat para penyewa menjadi ragu.
Dia mendesak agar Kemenkominfo melakukan 'bersih-bersih' dengan mengubah tata kelola standar operasional, perencanaan, hingga sumber daya manusia (SDM) yang mengoperasikan data center PDN.
“Tenant ke PDN akan ragu akibat kejadian ini. Jadi harus ada perubahan SOP [standar operasional prosedur], perencanaan, SDM, dan sebagainya untuk membuat kepercayaan pulih,” ujar Heru kepadaBisnis.
Dalam hal ini, Heru menjelaskan bahwa pemerintah perlu melakukan perubahan dan perbaikan dalam mengelola pusat. Jika tidak, maka bisnis pusat data akan berat ke depan.
“Memang perlu perbaikan agar ada kepercayaan lagi masyarakat, pengguna jasa, pusat data, termasuk pusat data nasional untuk dapat menggunakan pusat data untuk menyimpan data-data atau pemberian aplikasi kepada masyarakat,” jelasnya.
Menurut Heru, ada beberapa faktor terjadinya insiden siber, mulai dari sistem keamanan siber yang lemah, adanya pengguna malware atau ransomware yang kekinian, peretas yang andal, serta tim penjaga keamanan data yang tidak kompeten oleh pengelola PDNS 2 Surabaya.
Heru pun menyarankan agar mitigasi harus dipikirkan sejak awal perencanaan dibangun suatu pusat data. Misalnya, seperti adanya PDN utama, PDN backup, dan PDN backup dari backup.
“Manajemen risiko juga harus dihitung. Kemudian ketika insiden terjadi, SOP harus jelas, mitigasi juga harus jelas dan cepat,” terangnya.
Dihubungi terpisah, Ketua Indonesia Cyber Security Forum Ardi Sutedja mengatakan bahwa kejadian PDNS 2 telah mengajarkan pengguna jasa untuk lebih kritis dalam memilih fasilitas atau jasa pengelolaan data.
Terlebih, Ardi menyebut insiden ini berpengaruh terhadap prospek data center ke depan, lantaran serangan ransomware ini sudah menjadi masalah global. Selain itu, peretasan PDNS 2 juga berdampak pada citra dan integritas industri.
“Artinya dari segi bisnis global, PDN yang paling canggih saja sudah jebol, karena PDN itu menjadi barometer, bukan hanya untuk pemerintah, tetapi juga untuk industri,” kata Ardi saat dihubungiBisnis.
Data Center
Namun demikian, Ardi mengakui bahwa secara bisnis, pusat data masih menarik meski saat ini terjadi kelebihan pasok (over supply). Namun tetap saja, Ardi menekankan bahwa ke depan, pusat data akan sangat ketat dalam hal pengelolaan, pengamanan, pemilihan SDM, dan investasi.
Pasalnya, Ardi menjelaskan bahwa dalam mengelola pusat data sudah harus mempersiapkan investasi yang sangat besar untuk memperbarui teknologi dan lisensi secara berkala. Tak hanya itu, investasi di keamanan siber pun tidak murah.
“[Investasi data center] perlu dilihat lagi kebutuhannya sudah mencukupi atau belum. Sekarang saja anggaran Rp700 miliar sudah jebol, artinya ada yang kurang, kan?” imbuhnya.
Sementara itu, Ketua Bidang Infrastruktur Telematika Nasional Mastel Sigit Puspito Wigati Jarot menyarankan agar pusat data dikelola oleh ahlinya. Meski sebenarnya, Indonesia sudah banyak memiliki pelaku usaha yang bergerak di pusat data dengan rekam jejak yang mumpuni.
“Proyeksi bisnis pusat data menurut saya masih sangat prospektif, karena demand pertumbuhan data Indonesia dari tahun ke tahun sangat tinggi meningkatnya, sementara kapasitas total pusat data nasional masih sedikit,” kata Sigit kepada Bisnis.
Untuk mencegah berulangnya insiden yang terjadi pada PDNS 2 di Surabaya, Sigit mengimbau perlu dilakukan pendekatan security-by-design.
“Jadi pertimbangan keamanan harus dilibatkan sejak awal. Dalam hal ini BSSN [Badan Siber dan Sandi Negara] harus terlibat sejak awal, jangan hanya diberi tugas monitoring saja,” jelasnya.
Lebih lanjut, terkait dengan insiden peretasan PDNS 2, Sigit menyampaikan bahwa perlu diselidiki dan diusut hingga tuntas mengikuti regulasi dan standar operasional prosedur (SOP) yang sudah ada.
“Jangan sampai terjadi distrust di masyarakat, karena instansi yang dianggap menjadi contoh menerapkan standar keamanan, malah diserang dan dilumpuhkan, apalagi jika penanganannya kurang baik,” tuturnya.
Ke depan, lanjut Sigit, perlu ada kejelasan antara fungsi regulator dengan pelaksana agar aturan bisa lebih ditegakkan.
Respons Pemain
Dari sisi pemain, pasca insiden ransomware yang menimpa PDNS 2, PT Mora Telematika Indonesia Tbk. (MORA) atau Moratelindo memproyeksi data center ke depan masih menarik, karena program-program digitalisasi ke depan akan terus berkembang.
“Jika kita melihat dari kejadian kemarin [serangan ransomeware], tentunya ini akan jadi peluang untuk penyedia data center memberikan solusi DRC [disaster recovery center], replikasi, dan back up kepada pelanggan,” kata Deputy Chief Digital Transformation Officer Moratelindo Hasanudin Farid kepada Bisnis.
Emiten telekomunikasi bersandi saham MORA itu mengalokasi untuk pengembangan data center yang dianggarkan senilai Rp85 miliar pada tahun ini.
Berkaca dari serangan siber terhadap PDNS 2, Moratelindo menilai perlunya disiplin operasional yang ketat dalam implementasi Governance, Protection, dan Operation (GPO), yaitu mengacu pada kerangka kerja dan pendekatan komprehensif yang dirancang untuk melindungi infrastruktur teknologi dan aset data pada data center perusahaan.
KRONOLOGI
Sudah dua pekan berlalu insiden serangan ransomware menimpa PDNS 2. Dalam perkembangannya, geng ransomware Brain Cipher telah membagikan decryptor tools atau kunci dekripsi secara percuma untuk membuka file PDNS 2.
Namun, pakar keamanan siber menyebut kunci pemberian Brain Cipher belum dapat dipergunakan untuk membuka file yang terkunci.
Pengamat dan Chairman Lembaga Riset Keamanan Siber Communication and Information System Security Research Center (CISSReC) Pratama Persadha mengatakan bahwa kunci tersebut dapat dipergunakan untuk membuka file yang terkunci.
“Berdasarkan sumber internal BSSN bahwa decryptor tersebut belum dapat dipergunakan untuk membuka file yang terkunci dan masih terus dicoba,” kata Pratama kepada Bisnis.
Hal ini berbanding terbaik dengan pernyataan Direktur Jenderal Aplikasi dan Informatika Kementerian Komunikasi dan Informatika (Kemenkominfo) Semuel A. Pangerapan saat melakukan konferensi pers pengunduran diri yang menyebut kunci dekripsi bisa dipergunakan untuk membuka file PDNS 2 yang terkunci.
Dalam konferensi pers pekan lalu, Kemenkominfo mengaku bahwa kunci yang diberikan peretas Brain Cipher telah berhasil membuka sampel data PDNS 2 di Surabaya.
Kala itu, Semuel mengatakan bahwa saat ini sistem layanan PDNS 2 tetap dilakukan pemulihan, seiring dengan kunci yang diberikan secara percuma dari peretas. Semuel menyampaikan bahwa pemulihan data itu sedang dilakukan, sebab ada banyak data yang dikunci.
“Kami juga mendapatkan [kunci dekripsi], tetapi ini sedang dikerjakan, dan kita sudah coba di spesimen kita memang berhasil dibuka tapi kita belum tahu, karena kan dikunci banyak. Itu sedang dikerjakan oleh teman-teman teknis,” kata Semuel dalam konferensi pers di Jakarta, Kamis (4/7/2024).
Lebih lanjut, Semuel menyampaikan bahwa semua orang bisa mengunduh kunci dekripsi ransomware yang diberikan secara gratis dari Brain Cipher. “Tadi malam, kita mencoba di spesimen yang kita miliki, itu bisa dibuka, itu saja, saya tidak tahu lebih lanjut,” ujarnya.
Dia menjelaskan bahwa tim teknis telah mengambil data dari kunci dekripsi itu. “Apa itu spesimen? Waktu itu kita mengambil data, data yang dikunci ini, kita cobain kunci itu [dari Brain Cipher], itu yang dilaporkan, nanti ada waktunya untuk dijelaskan secara teknis,” jelasnya.
Meski demikian, Semuel mengaku dirinya tidak memiliki data lebih banyak terkait hal itu. Sebab, per 1 Juli 2024, Semuel telah mengundurkan diri dari jabatannya.
Tidak Merespons
Bisnis pun telah mencoba menghubungi Kemenkominfo dan BSSN melalui pesan singkat untuk menanyakan perkembangan file PDNS 2 yang terkunci selama dua pekan lebih. Namun, hingga berita ini naik, baik Kemenkominfo dan BSSN tidak memberikan tanggapan.
Sekadar informasi tambahan, pasca penemuan ransomware di PDNS 2, ditemukan upaya penonaktifan fitur keamanan Windows Defender mulai 17 Juni 2024 pukul 23.15 WIB yang memungkinkan aktivitas malicious (berbahaya) beroperasi.
Untuk urutan kejadiannya, aktivitas malicious mulai terjadi pada 20 Juni 2024 pukul 00.54 WIB, di antaranya melalui instalasi fail malicious, penghapusan filesystem penting, dan penonaktifan layanan berjalan.
Kemudian pada 20 Juni 2024 pukul 00.55 WIB, diketahui Windows Defender mengalami crash dan tidak bisa beroperasi. Insiden ini membuat sejumlah layanan publik terganggu, salah satunya layanan keimigrasian
Pada tanggal yang sama, layanan keimigrasian pada unit pelaksana teknis (kantor imigrasi, unit layanan paspor, unit kerja keimigrasian) serta tempat pemeriksaan imigrasi pada bandar udara dan pelabuhan untuk sementara mengalami kendala.
Lumpuhnya sistem PDNS 2 juga berdampak pada sistem layanan Kartu Indonesia Pintar Kuliah (KIP Kuliah) Kementerian Pendidikan, Kebudayaan, Riset, dan Teknologi (Kemendikbudristek), yang mengharuskan 853.393 mahasiswa melakukan reclaim akun KIP Kuliah serta mengunggah kembali dokumen dan pendaftaran KIP Kuliah.
Per 26 Juni 2024, Kemenkominfo mencatat sebanyak 84,75% atau 239 instansi pengguna terdampak imbas sistem layanan Pusat Data Nasional Sementara (PDNS) 2 yang mengalami gangguan sejak 20 Juni 2024. Rinciannya, 30 kementerian/lembaga, 15 provinsi, 148 kabupaten, dan 48 kota.
Di sisi lain, instansi pengguna yang layanan tidak terdampak karena daya tersimpan di PDNS 2 terdiri dari 21 kementerian/lembaga, 1 provinsi, 18 kabupaten, dan 3 kota. Dengan demikian, totalnya hanya ada 43 instansi pengguna yang layanannya tidak terdampak dari server PDNS 2 yang down.
Sementara itu, merujuk data yang sama, ada lima layanan yang berhasil pulih, antara lain Kemenkomarves (layanan perizinan event), Kemenkumham (layanan keimigrasian), LKPP (layanan SIKAP), Kemenag (SIHALAL), dan Kota Kediri (ASN Digital).

Kumpulan Kode Redeem ML Hari Ini Selasa 9 Juli 2024, Fresh 1 Menit yang Lalu
Di bawah ini adalah kumpulan kode redeem ML yang bisa Anda klaim hari ini, Selasa 9 Juli 2024. [162] url asal
#kode-redeem #free-fire #mobile-legends #gaming
(Bisnis.Com - Teknologi) 09/07/24 05:32
v/10152061/
Bisnis.com, JAKARTA - Di bawah ini adalah kumpulan kode redeem ML yang bisa Anda klaim hari ini, Selasa 9 Juli 2024.
Mobile Legends menjadi salah satu game yang banyak dimainkan masyarakat Indonesia. Oleh sebab itu, Moonton selalu punya cara agar penggemar tetap setiap pada game yang satu ini.
Salah satu strategi yang digunakan Moonton selaku pengembang adalah dengan rajin merilis kode redeem.
Demikian pada Selasa 9 Juli 2024 ini. Ada banyak kode redeem yang bisa Anda manfaatkan untuk ditukar dengan hadiah kejutan.
Akan tetapi jika Anda sudah melihat kode redeem-nya, Anda disarankan untuk lekas menukarkannya. Sebab satu kode redeem hanya bisa ditukarkan satu kali saja.
Kumpulan kode redeem ML, Selasa 9 Juli 2024:
MLBBGTER67SR
MLBBD23IHF82
MLBBFV84398H
MLBBVCBY4398
MLBBDT30I03F
MLBBC6309F3Q
MLBBQF53829Y
MLBBK93UOFWR
MLBBAHY4O9UJ
MLBBCV3297YW
MLBBBT3U9JD2
Cara klaim kode redeem ML
1. Buka situs m.mobilelegends.com/en/codexchange
2. Masukkan salah satu kode redeem ML pada kotak Redemption Code
3. Lalu tuliskan ID user gim Mobile Legends dan kode verifikasi pada kotak yang ada
4. Klik Redeem, bila berhasil hadiah akan otomatis masuk ke dalam inbox game

Update Kode Redeem FF dan FF Max Hari Ini Selasa 9 Juli 2024, Baru Rilis
Ada beberapa kode redeem FF yang bisa Anda klaim pada Selasa 9 Juli 2024. [169] url asal
#kode-redeem #free-fire #mobile-legends #gaming
(Bisnis.Com - Teknologi) 09/07/24 05:26
v/10157173/
Bisnis.com, JAKARTA - Ada beberapa kode redeem FF yang bisa Anda klaim pada Selasa 9 Juli 2024.
Free Fire selalu merilis kode redeem setiap harinya untuk penggemar. Kode redeem ini bisa ditukar dengan berbagai hadiah spesial secara gratis.
Pada Selasa 9 Juli 2024 ini, beberapa orang beruntung mungkin akan mendapatkan item spesial dari Garena selaku pengembang game.
Akan tetapi yang perlu diketahui, satu kode redeem hanya bisa ditukar satu kali saja. Oleh sebab itu, Anda harus bergegas ketika sudah mendapatkannya.
Update kode redeem FF, Selasa 9 Juli 2024:
FX87KL9OLHG1
FFK2K234HYA7
FZ8W27J4F1T509X3
FFY4879KU8B6
FFVY32989IJ2
FK1P9T5J4A7G78E2
FE9V7X72R1N3K6M4
Update kode redeem FF Max, Selasa 9 Juli 2024:
FL4V1K9U6G3N27T2
FFKLMEY78JI8YE
FJ3K8L35M1N7O2P6
FS9T4U1V6W33X8Y2
FU1V6W43X9Y3Z7A5
FC8D2E6F1G37H4I9
FFRHJ45KKY67VD
Cara klaim kode redeem:
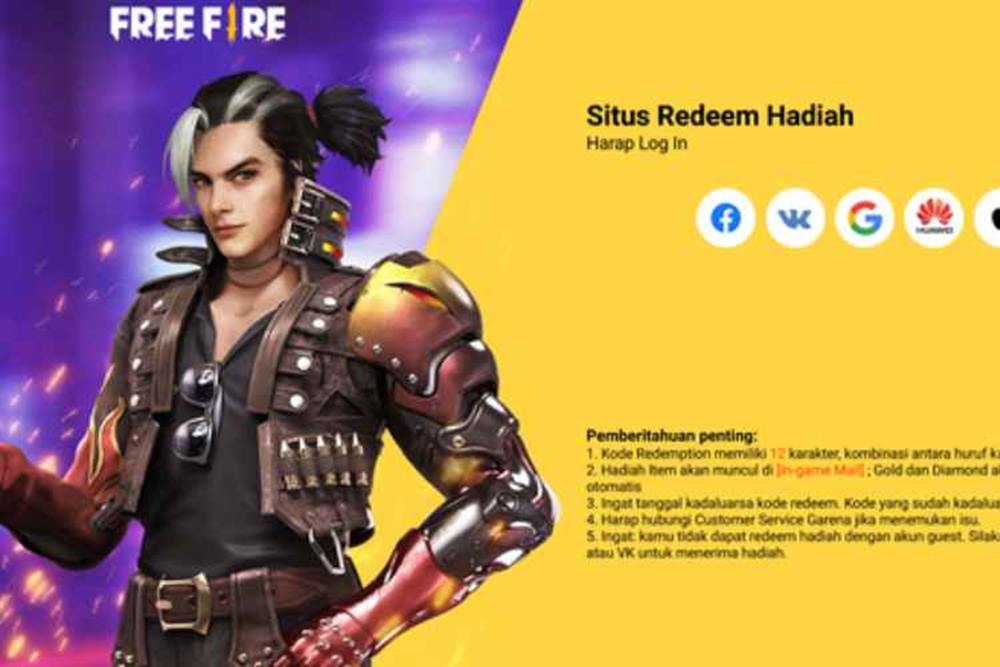
1. Buka situs https://reward.ff.garena.com/id.
2. Masuk atau login ke akunmu dengan beberapa alternatif cara, yaitu dari akun facebook, alamat email Google, akun Apple, VK atau Huawei, hingga akun Twitter.
3. Masukkan salah satu kode redeem FF.
4. Pada umumnya, kode redeem Garena berjumlah 12 sampai 16 digit. Klik konfirmasi.
5. Jika kode tersebut masih valid, maka hadiah akan langsung dikirim ke Inbox Anda.
Update Kode Redeem FF dan FF Max Selasa 9 Juli 2024, Klaim Skin Keren
Update kode redeem Free Fire (FF) dan kode redeem FF Max, dapatkan skin menarik, sejumlah item rare seperti senjata, Selasa (9/7/2024). [305] url asal
#kode-redeem-ff-9-juli #kode-redeem-ff #kode-redeem-ff-max-9-juli #free-fire #fire-max #kode-redeem #kode-redeem-ff-max #update-kode-redeem-ff-dan-ff-max-selasa-9-juli-2024
(Bisnis.Com - Teknologi) 09/07/24 01:30
v/10132685/
Bisnis.com, JAKARTA - Ini update kode redeem Free Fire (FF) dan kode redeem FF Max untuk para pemain bisa langsung diklaim dan berlaku, Selasa 9 Juli 2024.
Update kode redeem Free Fire (FF) dan kode redeem FF Max jika beruntung bisa mendapat sejumlah item menarik dan rare seperti senjata, skin, aneka voucher.
Para pemain harus segera menukarkan, karena kode redeem FF ini memiliki waktu penukaran dan kuota penggunaan. Jika survivor tidak bisa menukarkan, maka kode redeem ff telah melewati waktu yang ditentukan dan sebelumnya sudah pernah diklaim.
Kode redeem FF terdiri dari 12-16 karakter berupa huruf kapital dan angka. Sehingga apabila kode tidak memenuhi kriteria tersebut, kemungkinan besar kode yang dimasukkan adalah palsu atau ada kesalahan.
Begini Cara klaim kode redeem FF:
- Cara melakukan klaim kode redeem Free Fire (FF) yakni dengan mengunjungi situs resmi Garena di reward.ff.garena.com/id.
- Setelah itu, lakukan login dengan masuk ke akun Anda. Masukkan kode redeem yang sudah ada dapatkan ke dalam kotak yang tersedia.
- Klik "Confirm" untuk me-redeem kodenya agar kita mendapat hadiah. Apabila berhasil, hadiah akan masuk melalui bagian Vault pada beranda gim.
- Hadiah pun bisa langsung digunakan oleh para pemain setelah kode berhasil di-redeem.
Kode Redeem Free Fire (FF), Selasa 9 Juli 2024:
FX87KL9OLHG1
FFK2K234HYA7
FZ8W27J4F1T509X3
FFY4879KU8B6
FFVY32989IJ2
FK1P9T5J4A7G78E2
FE9V7X72R1N3K6M4
Kode Redeem FF Max, Selasa 9 Juli 2024:
FL4V1K9U6G3N27T2
FFKLMEY78JI8YE
FJ3K8L35M1N7O2P6
FS9T4U1V6W33X8Y2
FU1V6W43X9Y3Z7A5
FC8D2E6F1G37H4I9
FFRHJ45KKY67VD
Pemberitahuan Penting penukaran kode redeem FF:
1. Kode penukaran terdiri dari 12/16 karakter, terdiri dari huruf kapital dan angka.
2. Hadiah item ditampilkan di tab [vault] di lobi game; Emas atau berlian akan ditambahkan ke dompet akun secara otomatis.
3. Harap perhatikan tanggal kedaluwarsa penukaran. Kode yang sudah habis masa berlakunya tidak dapat ditukarkan.
4. Silakan hubungi layanan pelanggan jika Anda mengalami masalah apa pun.
5. Pengingat: Anda tidak akan dapat menukarkan hadiah Anda dengan akun tamu. Anda dapat mengikat akun Anda ke Facebook atau VK untuk menerima hadiah.
IDPRO Sebut 7 Pemain Data Center Global Bakal Investasi di RI Tahun Ini
Idpro menilai pasar data center Indonesia masih cukup menarik terbukti dari jumlah pemain global yang bakal bangun data center di RI tahun ini [354] url asal
#idpro #pusat-data-nasional #pusat-data #pemain-data-center-global #idpro-sebut-7-pemain-data-center-global-bakal-investasi-di-ri-tahun-ini
(Bisnis.Com - Teknologi) 08/07/24 18:38
v/10098744/
Bisnis.com, JAKARTA - Sebanyak 7 pemain data center global disebut membangun pusat data atau data center di Indonesia. Beberapa diantaranya merupakan perusahaan infrastruktur.
Ketua Umum Indonesia Data Center Provider Organization (Idpro) Hendra Suryakusuma mengatakan di tengah isu kebocoran pusat data nasional sementara (PDNS) bisnis data center di dalam negeri masih menarik.
Hendra mengatakan beberapa pemain infrastruktur global tertarik untuk membangun data center di dalam negeri guna menangkap peluang dari pengguna internet Indonesia yang mencapai lebih dari 200 juta pengguna.
Hendra menuturkan, dibandingkan dengan 2023, pemain infrastruktur yang tertarik membangun data center di Indonesia pada tahun ini jauh lebih banyak.
“Damac dan BW Digital tahun ini. Nanti ada beberapa lagi yang masuk, mungkin lebih dari 7 [pemain data center asing]. Tahun lalu tidak sampai 7 data center,” kata Hendra kepada Bisnis, Senin (8/7/2024).
Untuk diketahui, pada Mei 2024 Damac melalui EDGNEX Data Centres mengumumkan investasinya ke pasar Indonesia dengan pembangunan data center di Jakarta.
Damac melihat Jakarta sedang dalam persiapan peningkatan kapasitas pusat data menjadi 1GW. Dibutuhkan lebih banyak colocation data center berstandar Tier III, serta menawarkan uptime dan keandalan yang tinggi untuk memenuhi kebutuhan tersebut. Adapun fase pertama pembangunan dijadwalkan rampung pada kuartal IV/2025.
Sementara itu, pada Maret 2024, BW Digital mengakuisisi lahan seluas 55.000 meter persegi di Nongsa Digital Park di Batam untuk membangun pusat data berkapasitas 80MW.
Hendra mengatakan bahwa PDNS yang padam berhari-hari tidak mengurangi minat investor untuk berinvestasi.
“Dalam acara data center 2 minggu lalu, jadi beberapa perusahaan asing sudah konfirmasi akan masuk ke Indonesia. Salah satunya adalah Damac dari Dubai. Jadi secara ekonomi pasar kita kuat, tetapi memang kita butuh untuk yang non-ekonominya,” kata Hendra.
Hendra mengatakan beberapa hal yang dapat dilakukan pemerintah untuk mendorong agar pemain global makin gencar investasi di Indonesia seperti kemudahan perizinan, insentif saat barang masuk, termasuk tax refund.
Sebagai gambaran, kata Hendra, para pelaku industri yang ingin masuk ke Malaysia diberikan Tax Refund hingga 14%. Langkah ini menurut Hendra dapat ditiru di Indonesia.
“Jadi mereka tidak kena pajak (tax). Artinya iklim yang menarik akan memudahkan investor untuk melakukan investasi. Kemudian, kepastian hukum yang jelas dan pasti,” kata Hendra.

Duh! 6.540 Pekerja Samsung Electronics Bakal Mogok Kerja, Tuntut Upah Naik
Sebanyak 6.540 pekerja Samsung dikabarkan bakal melakukan mogok pada pekan ini menuntut kenaikan upah. [249] url asal
#pekerja #samsung #samsung-electronic #pekerja-sama-samsung #pekerja-samsung-mogok-kerja #duh-6-540-pekerja-samsung-electronics-bakal-mogok-kerja #tuntut-upah-naik
(Bisnis.Com - Teknologi) 08/07/24 17:26
v/10093876/
Bisnis.com, JAKARTA — Serikat pekerjaSamsung Electronics memulai aksi mogok kerja selama tiga hari per hari ini, Senin (8/7/2024), untuk mendapatkan kenaikan upah yang lebih baik.
Dilansir dariReuters, Senin (8/7/2024),National Samsung Electronics Union (NSEU) yang memiliki sekitar 30.000 anggota itu juga menginginkan satu hari cuti tahunan tambahan bagi pekerja yang tergabung dalam serikat pekerja dan perubahan pada sistem bonus karyawan.
Aksi industri pertama yang dilakukan serikat pekerja pada bulan lalu melibatkan koordinasi cuti tahunan untuk melakukan pemogokan massal, yang menurut Samsung tidak berdampak pada aktivitas bisnis perusahaan. Samsung juga mengatakan pada hari Senin tidak ada gangguan dalam produksi.
Serikat pekerja mengatakan sebanyak 6.540 pekerja akan mogok minggu ini yang sebagian besar di lokasi manufaktur dan pengembangan produk.
Lebih lanjut, pemogokan tersebut mencakup para pekerja yang memantau jalur dan peralatan produksi otomatis sehingga operasi dapat terpengaruh.
Wakil Presiden Serikat Pekerja Lee Hyun-kuk mengatakan akan ada pemogokan lebih lanjut jika Samsung tidak memperbaiki proposalnya.
Lee menyampaikan bahwa usulan Samsung mencakup fleksibilitas dalam gaji dan ketentuan cuti tahunan, namun tidak memenuhi tuntutan serikat pekerja mengenai kenaikan gaji dan cuti.
Selain itu, pejabat serikat pekerja juga menginginkan kesetaraan dalam sistem bonus. Mereka mengatakan bonus untuk pekerja biasa dihitung dengan mengurangi biaya modal dari laba operasional, sedangkan bonus untuk eksekutif didasarkan pada sasaran kinerja pribadi.
Jika ditinjau dari sisi kinerja, Samsung memperkirakan kenaikan laba operasional kuartal II/2024 akan mencapai lebih dari 15 kali lipat, karena rebound harga chip yang didorong oleh AI yang mengangkat pendapatan perusahaan.

Ini 20 Password di RI yang Paling Mudah Dibobol Hacker, Dalam Hitungan Detik!
Puluhan password atau kata sandi disebut kerap menjadi bulan-bulanan peretas. Segera ganti jika data Anda tidak ingin hilang. [270] url asal
#password #kata-sandi #peretas #kata-sandi-kerap-dibobol-peretas #ini-20-password-yang-paling-sering-dibobol-hacker #segera-ganti
(Bisnis.Com - Teknologi) 08/07/24 15:20
v/10084831/
Bisnis.com, JAKARTA — Perusahaan pengelola kata sandi, NordPass mengungkap ada 20 kata sandi alias password di Indonesia yang mudah dibobol peretas. Segera ganti jika password Anda masuk ke daftar ini!
Berdasarkan laman resmi NordPass, dilansir pada Senin (8/7/2024), mengungkapkan bahwa ‘123456’ merupakan kata sandi teratas yang paling mudah dibobol. Waktu yang dibutuhkan peretas untuk memecahkan password ini hanya kurang dari 1 detik.
“Waktu untuk memecahkan menunjukkan berapa lama waktu yang dibutuhkan peretas untuk memecahkan kata sandi,” jelasnya.
Parahnya lagi, NordPass mengungkap bahwa kata sandi berupa angka ‘123456’ telah digunakan sebanyak 221.098 kali.
Selain kata sandi 123456, NordPass menyampaikan bahwa ‘admin’ dan angka ‘12345678’ juga sangat mudah dipecahkan para peretas. Keduanya hanya membutuhkan waktu kurang dari 1 detik.
Kata sandi berupa ‘admin’ sudah digunakan sebanyak 118.903 kali, sedangkan ‘12345678’ telah digunakan sebanyak 56.535 kali.
Mayoritas, NordPass mengungkap bahwa kata sandi berupa angka sangat mudah diretas. Bahkan, kata sandi berupa ‘password’ dan ‘bismillah’ juga mudah dipecahkan.
Direktur Eksekutif Indonesia ICT Institute Heru Sutadi mengatakan bahwa identitas pengguna username dan password harus dijaga dengan kombinasi yang kuat, sama hal dengan pusat data. Bukan hanya itu, Heru juga menyarankan agar kata sandi diganti secara reguler.
“Memang saat ini banyak peretas tidak lagi membobol sistem dengan username dan password, tetapi dalam banyak layanan dan sistem, agar tidak salah penggunaan pusat data, maka tetap harus dijaga dan kuat password-nya,” kata Heru kepadaBisnis, Senin (8/7/2024).
Berikut adalah 20 password yang mudah dibobol para hacker, dilansir dari NordPass:
1. 123456
2. admin
3. 12345678
4. 12345
5. 123456789
6. user
7. password
8. bismillah
9. admin123
10. theworldinyourhand
11. Telkomdso123
12. 1234567890
13. 1234567
14. admin123456
15. 112233
16. 123123
17. 654321
18. rahasia
19. P@ssw0rd
20. qwerty