#30 tag 24jam

Malware Kripto Semakin Meresahkan, Pihak Berwenang AS Turun Tangan
AS dan negara lain bersatu melawan malware kripto, melawan jaringan kejahatan siber global yang semakin meningkat pada tahun 2024. [340] url asal
#hack #kripto #malware #malware-kripto #ransomware
(BlockChain-Media) 30/10/24 13:30
v/17204378/
Amerika Serikat, bersama sejumlah negara lainnya, mengambil langkah tegas untuk menghadapi malware pencuri aset kripto dan infostealer seperti RedLine dan META, yang telah mencuri data sensitif dari jutaan korban di seluruh dunia.
Dalam operasi gabungan ini, pihak berwenang berhasil menyita berbagai infrastruktur yang digunakan oleh pelaku untuk mengelola malware dan infostealer tersebut.
Langkah ini merupakan bagian dari upaya internasional untuk menanggulangi kejahatan siber yang semakin mengkhawatirkan, terutama karena peningkatan kasus yang cukup signifikan di tahun 2024.
Operasi Magnus: Kolaborasi Global PerangiMalwareKripto dan InfostealerPihak berwenang AS telah bekerja sama dengan berbagai pihak internasional untuk memerangi malware pencuri aset kripto dan infostealer yang saat ini semakin meluas.
“Departemen Kehakiman Amerika Serikat bersama Belanda, Belgia, Eurojust, dan mitra lainnya mengumumkan upaya internasional untuk mengganggu operasi versi terbaru dari RedLine Infostealer,” ungkap pengumuman tersebut, Selasa (29/10/2024).
Operasi Magnus mendapat dukungan dari berbagai lembaga penegak hukum Eropa dan berbagai pihak internasional lainnya.
 Tren Kenaikan Infeksi Malware dan Penurunan Tebusan – Chainalysis
Hal ini menunjukkan bahwa meskipun serangan malware kripto semakin sering terjadi, korban kini lebih memilih untuk tidak membayar tebusan.
Sebaliknya, mereka lebih memilih menyelesaikan masalah tersebut sendiri, yang menunjukkan bahwa mereka telah mempersiapkan langkah-langkah pencegahan yang lebih baik.
Penindakan Lebih Tegas terhadap Kejahatan SiberKejahatan siber yang melibatkan aset cryptocurrency terus meningkat dan kini menjadi ancaman serius. Para pelaku kejahatan siber, seperti metode yang menggunakan malware pencuri aset kripto kerap menargetkan perusahaan besar yang memiliki aset signifikan dan infrastruktur kompleks.
Keberhasilan penegak hukum dalam operasi internasional seperti Operasi Magnus diharapkan dapat mengganggu rantai pasokan kriminal, mulai dari pelaku utama hingga penyedia infrastruktur dan perantara pencucian uang.
Tindakan penegakan hukum di ranah kripto sangat penting, terutama dengan memanfaatkan teknologi blockchain yang memungkinkan pelacakan transaksi secara transparan.
Penindakan ini diharapkan dapat mengurangi intensitas kegiatan kriminal di dunia kripto dan menjadi langkah awal untuk menunjukkan bahwa aktivitas kriminal berbasis teknologi akan mendapatkan sanksi yang setimpal.
Kolaborasi antar-negara ini menjadi bukti pentingnya kerja sama global dalam melawan kejahatan siber, khususnya yang memanfaatkan perkembangan teknologi dan jaringan malware kripto, ransomware dan infostealer yang tersebar secara luas. [dp]
AS - Inggris Kerja Sama Buru Grup Ransomware Rusia Pencuri Rp1,6 Triliun
Amerika Serikat dan Inggri bekerja sama untuk memburu grup ransomware bernama Evil Corp asal Rusia yang disebut telah mencudir Rp1,6 triliun [513] url asal
#ransomware #grup-ransoware #amerika-serikat #as #inggris #grup-ransomware #ransomware #as-inggris-kerja-sama-buru-grup-ransomware-rusia-pencuri-rp1 #6-triliun
(Bisnis.Com - Teknologi) 07/10/24 20:06
v/16119352/
Bisnis.com, JAKARTA - Amerika Serikat dan Inggris makin gencar dalam memburu grup ransomware, termasuk terhadap Evil Corp, sindikat kejahatan dunia maya berbasis di Rusia yang diduga bertanggung jawab atas pencurian keuangan.
Kantor Pengawasan Aset Luar Negeri (OFAC) Departemen Keuangan AS , Kantor Luar Negeri, Persemakmuran & Pembangunan Inggris (FCDO) , dan Departemen Luar Negeri dan Perdagangan Australia (DFAT) bersama-sama menjatuhkan sanksi kepada anggota utama kelompok tersebut minggu lalu.
Bersamaan dengan itu, Departemen Kehakiman AS membuka dakwaan yang mendakwa anggota Evil Corp dengan tuduhan menyebarkan ransomware BitPaymer terhadap korban di Amerika Serikat.
Evil Corp dikenal karena mengembangkan dan mendistribusikan malware Dridex, yang telah menginfeksi komputer di seluruh dunia dan mencuri kredensial login, yang mengakibatkan lebih dari US$100 juta atau Rp1,57 triliun dicuri dari ratusan bank dan lembaga keuangan di lebih dari 40 negara.
Dilansir dari Decrypt, Senin (7/10/2024) Profesional Keamanan Siber dan Kepala Wawasan di firma Investasi yang berfokus pada hak digital, Institute of Free Technology, Corey Petty mengatakan bahwa penggunaan mata uang kripto untuk pembayaran tebusan merupakan "tulang punggung efektivitas ransomware."
“Blockchain bersifat transparan dan dapat diaudit, dan setelah transaksi berhasil dimasukkan ke dalam rantai, transaksi tersebut tidak dapat diubah,” kata Petty.
Laporan Chainalysis pada tanggal 3 Oktober meneliti tumpang tindih antara Evil Corp dan kelompok penjahat dunia maya LockBit. Data on-chain menunjukkan bahwa jenis ransomware yang terkait dengan Evil Corp dan kluster mata uang kripto yang terkait dengan Lockbit telah menggunakan alamat penyimpanan yang sama di bursa terpusat.
Sementara itu, dalam Laporan Ransomware Zscaler ThreatLabz 2024, Amerika Serikat tetap menjadi target utama ransomware, hampir 50% dari keseluruhan serangan terjadi di negera ini.
ThreatLabz mengidentifikasi 19 keluarga ransomware baru selama periode analisis, sehingga jumlah total menjadi 391 sejak pelacakan dimulai
Laporan tersebut juga mengungkap peningkatan keseluruhan serangan ransomware sebesar 18% YoY, dengan pembayaran tebusan terbesar untuk membuka kembali data yang terkunci mencapai US$75 juta kepada kelompok ransomware Dark Angels.
Angka ini hampir dua kali lipat pembayaran ransomware tertinggi yang terpublikasi sekaligus yang terbesar.
ThreatLabz yakin keberhasilan Dark Angels akan mendorong kelompok ransomware lain untuk menggunakan taktik serupa, yang memperkuat kebutuhan organisasi untuk memprioritaskan pelindungan terhadap serangan ransomware yang meningkat dan makin mahal.
“Meningkatnya penggunaan model ransomware-as-a-service, bersama dengan berbagai serangan zero-day pada sistem lama, peningkatan serangan vishing, dan munculnya serangan bertenaga AI, telah menyebabkan pembayaran tebusan yang memecahkan rekor,” kata Chief Security Officer Zscaler Deepen Desai, dikutip Kamis (1/8/2024).
Desai juga mengatakan organisasi harus memprioritaskan arsitektur Zero Trust untuk memperkuat postur keamanan mereka terhadap serangan ransomware.
Industri teratas yang terkena dampak ransomware
Serangan ransomware menimbulkan risiko yang signifikan bagi bisnis dari semua skala dan industri. Industri manufaktur sejauh ini menjadi yang paling banyak menjadi sasaran menurut laporan tersebut, menghadapi lebih dari dua kali lipat serangan dibandingkan industri lainnya.
Industri menghadapi tantangan ransomware yang unik berdasarkan cara mereka beroperasi, menangani data, dan infrastruktur teknologi mereka. Terlepas dari variabelnya, serangan pemerasan ransomware terus meningkat, dengan jumlah perusahaan korban yang terdaftar di situs kebocoran data meningkat hampir 58% sejak laporan ransomware tahun lalu.
Industri yang paling banyak menjadi sasaran serangan ransomware
1. Manufaktur
2. Perawatan Kesehatan
3. Teknologi
4. Pendidikan
5. Layanan Keuangan

Kepada Komisi I, Menko Hadi Klaim PDNS Surabaya Telah Dipulihkan
Menko Polhukam mengklaim, pemulihan PDN Sementara di Surabaya telah rampung pada 8 Agustus lalu, atau sebulan usai diserang ransomware. Halaman all [324] url asal
#ransomware #komisi-i #menko-polhukam-hadi-tjahjanto #pdns #pdns-diretas
(Kompas.com) 23/09/24 11:58
v/15432463/
JAKARTA, KOMPAS.com - Menteri Koordinator Bidang Politik Hukum dan Keamanan (Menko Polhukam) Hadi Tjahjanto mengungkapkan, pemulihan data di Pusat Data Nasional (PDN) Sementara di Surabaya yang terdampak serangan ransomware telah selesai.
Hal itu disampaikan Hadi dalam rapat kerja bersama Komisi I DPR RI dengan agenda pencegahan serangan siber terhadap PDN pada masa mendatang, Senin (23/9/2024).
“Kami sampaikan bahwa progres perbaikan sistem dan recovery yang kita laksanakan bahwa proses dekripsi terhadap seluruh data di PDNS 2 Surabaya telah selesai per 8 Agustus 2024 kurang lebih 1 bulan,” ujar Hadi di Gedung DPR RI.
Saat ini, kata Hadi, pemerintah melalui Kementerian Komunikasi dan Informatika (Kemenkominfo) sedang membangun kembali sistem di PDNS 2 Surabaya, sekaligus meningkatkan keamanannya.
Hal ini dilakukan karena sejumlah kementerian/lembaga yang menjadi pengguna layanan PDNS 2 Surabaya, masih berkeinginan untuk tetap datanya di lokasi tersebut.
“Saat ini kita sedang melaksanakan rebuild system PDNS 2 Surabaya yang direncanakan selesai pada akhir September 2024,” pungkasnya.
Diberitakan sebelumnya, PDN Sementara di Surabaya diretas pada 20 Juni 2024. Kejadian ini membuat sejumlah sistem pelayanan pemerintah terganggu karena data yang terkunci.
Ketua Komisi I DPR Meutya Hafid menyentil pemerintah soal tidak adanya cadangan data untuk PDN tersebut. Kejadian peretasan ini pun disebut bukan masalah tata kelola, melainkan kebodohan.

Geger Data 4,7 Juta ASN Bocor dan Dijual Rp 159 Juta
Geger dugaan kebocoran data 4.759.218 milik Aparatur Sipil Negara (ASN) dari Satu Data ASN yang dikelola Badan Kepegawaian Negara (BKN). [455] url asal
#ransomware #data-pns-bocor #bkn #data-bocor
(detikFinance - Sosok) 12/08/24 07:29
v/14264929/
Jakarta - Geger dugaan kebocoran data 4.759.218 milik Aparatur Sipil Negara (ASN) dari Satu Data ASN yang dikelola Badan Kepegawaian Negara (BKN). Disebut-sebut, data ini diperdagangkan di forum hacker, Breachforums, senilai US$ 10 ribu atau hampir Rp 159,4 juta (kurs Rp 15.949).
Dugaan kebocoran data ini sempat diunggah oleh salah satu platform keamanan siber, Falcon Feeds, di media sosial X (dulunya Twitter). Disebutkan, seorang pelaku mengaku telah menjual database yang berisi informasi pribadi 4,7 juta Pegawai Negeri Sipil (PNS) dan Pegawai Pemerintah dengan Perjanjian Kerja (PPPK).
Kabar ini juga selaras dengan pernyataan Chairman Lembaga Riset Keamanan Siber CISSReC Pratama Persadha. Katanya, temuan ini berawal dari sebuah postingan dari peretas dengan nama anonim TopiAx.
"Temuan ini berawal dari sebuah postingan dari peretas dengan nama anonim TopiAx di Breachforums pada hari Sabtu, 10 Agustus 2024," kata Pratama, dikutip dari Antara, Minggu (11/8/2024).
Pada postingan tersebut, lanjut Pratama, peretas mengklaim mendapatkan data dari BKN sejumlah 4.759.218 baris yang berisi sangat banyak data, di antaranya adalah nama, tempat lahir, tanggal lahir, gelar, tanggal CPNS, tanggal PNS, NIP, nomor SK CPNS, dan nomor SK PNS.
Data lainnya, yakni golongan, jabatan, instansi, alamat, nomor identitas, nomor HP, surel (email), pendidikan, jurusan, dan tahun lulus. Selain data tersebut, masih banyak lagi data lainnya, baik yang berupa cleartext (informasi yang disimpan atau dikirim dalam bentuk yang tidak terenkripsi) maupun text yang sudah diproses dengan metode kriptografi.
Disebutkan juga, peretas yang sudah bergabung dalam forum jual beli hasil peretasan itu menawarkan seluruh data tersebut sebesar US$ 10.000 atau sekitar Rp 159,4 juta. Peretas juga disebut-sebut membagikan sampel data berisi 128 ASN yang berasal dari berbagai instansi di Aceh.
Mengenai hal ini, Pratama mengatakan, CISSReC sudah melakukan verifikasi secara random terhadap 13 ASN yang namanya tercantum dalam sampel data tersebut melalui WhatsApp. "Menurut mereka data tersebut adalah valid meskipun ada yang menginformasikan tentang adanya kesalahan penulisan digit terakhir pada field NIP dan NIK," ujarnya.
BKN Lakukan Investigasi
Merespons kabar tersebut, Pelaksana tugas (Plt) Kepala Biro Hubungan Masyarakat, Hukum, dan Kerja Sama (BHHK) BKN, Vino Dita Tama, mengatakan saat ini pihaknya tengah melakukan investigasi atas dugaan kebocoran data tersebut.
"Sedang dilakukan investigasi," ujar Vino kepada detikcom.
Namun demikian, Vino enggan menjelaskan lebih lanjut terkait investigasi tersebut maupun dampaknya ke kementerian/lembaga (KL). Belum dapat dipastikan juga apakah hal ini akan berpengaruh ke proses pengadaan Aparatus Sipil Negara (ASN) melalui seleksi Calon ASN (CASN) yang seharusnya akan segera dibuka.
Sebagai tambahan informasi, menjelang HUT RI ke-79 data pemerintah RI telah beberapa kali mengalami serangan. Pada bulan Juni lalu, Pusat Data Nasional Sementara (PDNS) RI juga telah mengalami gangguan akibat serangan siber ransomware. Pada kala itu, disebutkan pelaku minta tebusan hingga Rp 131 miliar.
(shc/rrd)
Kominfo Pastikan 90 Persen Layanan Prioritas di PDNS Telah Pulih - kumparan.com
Kominfo Pastikan 90 Persen Layanan Prioritas di PDNS Telah Pulih [212] url asal
#kominfo #pdns #kemenkominfo #news #ransomware
(Kumparan.com - News) 09/08/24 18:47
v/13942840/
Kemenkominfo memastikan sekitar 90 persen layanan prioritas yang terdampak ransomware pada PDNS sudah kembali pulih. Hal ini disampaikan Dirjen Aptika Kominfo, Hokky Situngkir.
"Itu rata-rata layanan prioritas itu sudah bisa dibilang sudah pulih, 90 persen layanan prioritas sudah pulih," ujar Hokky kepada wartawan di kantor Kemenkominfo, Jakarta Pusat, Jumat (9/8).
Hokky tak merincikan instansi yang sudah hampir pulih dari mana saja. Sementara yang belum pulih tergantung pemilik layanan tersebut.
"Karena Kominfo kan tidak bisa masuk ke layanannya, itu dari masing-masing," ucap Hokky.
Meski demikian, Hokky menyatakan bahwa nantinya akan ada pernyataan resmi dari Satgas yang menangani PDNS tersebut.
"Ini kan kita koordinasi juga tim semua, ya, juru bicaranya kan Pak Menko Polhukam, ya, jadi mungkin nanti akan ada juga yang resminya, yang bisa dirujuk lebih jauh terkait sama PDNS itu," pungkasnya.
Menkominfo, Budi Arie Setiadi mengungkapkan kondisi terbaru dari server Pusat Data Nasional (PDN) yang sempat diserang ransomware. Menurutnya, kini semua masalah telah beres.
"Beres, sudah, tanya Pak Dirjen tuh, Pak Dirjen aja senyum-senyum," kata Budi Arie usai pertemuan dengan Ketua MUI KH Anwar Iskandar, di kantor Kominfo, Jakarta Pusat, Kamis (24/6).
Pelaku serangan ransomware disebut meminta tebusan sebesar USD 8 juta. Namun Budi menegaskan tidak ada uang tebusan yang dibayarkan.
"Enggak ada (bayar tebusan)," ucap Budi.

Riset Veeam : 75% Perusahaan Kena Serangan Ransomware Minimal Sekali dalam Setahun
Dalam riset strategis yang dilakukan Veeam menunjukkan bahwa 75% perusahaan mengalami serangan ransomware paling tidak sekali dalam setahun, - Halaman all [749] url asal
#berita-terkini #berita-hari-ini #ransomware #serangan #data #veeam #andreas-kagawa #country-manager-veeam-indonesia #berita-ekonomi-terkini
(InvestorID) 08/08/24 21:42
v/13831493/
JAKARTA,investor.id – Dalam riset strategis yang dilakukan Veeam menunjukkan bahwa 75% perusahaan mengalami serangan ransomware paling tidak sekali dalam setahun, dan dalam setiap serangan tersebut sekitar setengah dari data perusahaan yang menjadi korban disandera.
"Meskipun best practices dan teknologi telah meningkat dan bisa menghilangkan risiko ransomware, kami melihat jumlah perusahaan yang bisa pulih tanpa membayar terus menurun. Kini kurang dari satu dari enam perusahaan bisa mengklaim bahwa mereka berhasil melawan penyerang, memulihkan data mereka, dan menolak memenuhi permintaan penyerang," kata Chua Chee Pin, Vice President, Veeam Southeast Asia and Korea di Jakarta, Rabu (7/8/2024).
Dia juga merujuk pada temuan dalam Veeam 2024 Ransomware Trends Report. Bahkan bagi 80% dari korban di Asia Pasifik dan Jepang yang membayar tebusan hanya setengah dari mereka yang bisa memulihkan data.
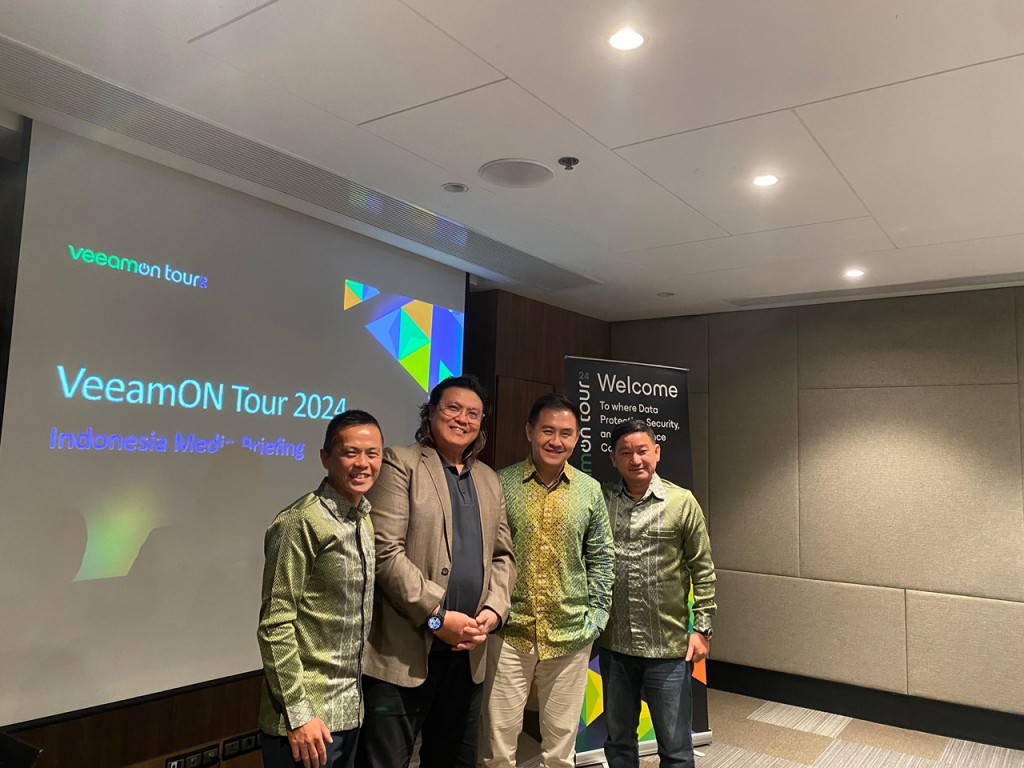
Untuk itu, Veeam Software mengumumkan ketersediaan Veeam Cyber Secure untuk pasar Indonesia. Program elite ini diumumkan di VeeamON Tour Indonesia di Jakarta, acara besar Veeam yang mengumpulkan para pakar data, pelanggan, mitra dan komunitas untuk mempertajam keahlian mereka, menemukan cara-cara baru untuk berinovasi, dan mengeksplorasi masa depan resiliensi data.
Veeam Cyber Secure menggabungkan teknologi khusus dengan tim ahli untuk membantu berbagai perusahaan bersiap menghadapi, melindungi diri dan pulih dari ransomware.
Didesain bagi para pelanggan yang memprioritaskan keamanan, program komprehensif ini dirancang berdasarkan best practices Veeam dalam penerapan dan pengelolaan backup, guna memberi perlindungan sebelum, selama dan sesudah insiden atau serangan siber.
Veeam Cyber Secure juga menjadi program pertama dalam portofolio resiliensi data Veeam yang menyertakan kemampuan mutakhir setelah perusahaan melakukan akuisisi terhadap Coveware, baru-baru ini.
Dengan program Veeam Cyber Secure, para pelanggan akan menerima layanan respons kelas dunia ketika terjadi insiden, yang dihadirkan oleh Veeam melalui Coveware, untuk memastikan organisasi mereka mendapatkan dukungan yang paling komprehensif saat terjadi serangan.
Dukungan Komprehensif
Program Veeam Cyber Secure menerapkan pendekatan holistik untuk melawan ancaman ransomware dan memberikan rasa aman. Dirancang untuk memberikan dukungan dan mendorong resiliensi data di perusahaan, program diawali dengan dukungan pra-insiden untuk memastikan infrastruktur dan sistem IT pelanggan sudah melakukan best practices dalam desain dan implementasi.
Veeam bekerja sama dengan para pelanggan agar mereka bisa mulai dengan lingkungan yang aman dan siap menghadapi ransomware, serta tetap aman melalui langkah-langkah berkelanjutan seperti pengecekan kesehatan infrastruktur TI, konten pelatihan tentang ransomware, dan penilaian keamanan setiap kuartal.
Ketika terjadi serangan, para pelanggan Veeam Cyber Secure mendapatkan bantuan dari tim support dan respons selama 24 jam dalam sehari, 7 hari dalam seminggu, dengan waktu respons pertama minimum 30 menit.
Bantuan tersebut termasukan seorang account manager khusus untuk memberikan bantuan segera, dan Veeam SWAT Response Team, yang siap terjun langsung membantu mereka.
Pelanggan yang sedang menghadapi serangan ransomware akan selalu mendapatkan prioritas dalam penanganan masalah agar mereka mendapatkan penanganan yang tepat dan efisien yang mereka butuhkan untuk meminimalkan downtime.
Dengan Coveware yang kini terintegrasi di dalam program Veeam Cyber Secure with the Coveware Incident Response Retainer, para pelanggan akan mendapatkan bantuan dari para pakar ransomware terbaik di Veeam untuk menanggulangi dua insiden setiap tahunnya.
Dengan waktu respons yang bahkan kurang dari 15 menit, para pakar Coveware akan memberikan penilaian terbaik, termasuk mengidentifikasi ransomware yang digunakan, individu atau kelompok yang mungkin terlibat, dan profil penyerang, sehingga pelanggan tahu siapa dan apa yang tengah mereka hadapi.
Melalui layanan respons insiden retainer, para pelanggan akan dibantu oleh tim negosiator penyanderaan data yang akan secara transparan mengelola seluruh proses secara end-to-end dalam merespon setiap persyaratan yang diajukan penyerang atas nama pelanggan.
Dengan analisis risiko dan hasil serta pengetahuan dan pemahaman mereka mengenai penyerang, para negosiator akan memberikan rekomendasi solusi terbaik kepada pelanggan.
Pasca insiden, program Veeam Cyber Secure memberikan garansi senilai US$ 5 juta. Veeam sangat yakin bahwa pelanggan yang mengambil pendekatan resiliensi data bisa pulih dengan cepat dari serangan ransomware dengan backup yang bersih dan handal, termasuk garansi yang akan menanggung setiap biaya pemulihan data.
Meskipun perusahaan-perusahaan di Indonesia tengah menghadapi beberapa kondisi yang paling tidak bersahabat dan ketidakpastian, mereka dan pelanggan mereka harus tetap yakin bahwa mereka akan terus beroperasi. Ini membutuhkan perubahan pola pikir dari sekadar menghindari disrupsi dengan cara apapun menjadi perusahaan yang cukup resiliens, sehingga mereka terbebas dari ancaman downtime, serangan ransomware, atau bahkan ketidakpastian industri.
“Veeam Cyber Secure memberikan dukungan dari tim ahli yang sangat handal, perusahaan-perusahaan bisa pulih dari serangan apapun dengan penuh keyakinan. Itulah yang disebut resiliensi data dan itulah yang menjaga kelangsungan bisnis,” kata Andreas Kagawa, Country Manager, Veeam Indonesia.
Editor: Imam Suhartadi (imam_suhartadi@investor.co.id)
Follow Channel Telegram Official kami untuk update artikel-artikel investor.id
Baca Berita Lainnya di Google News
Veeam Cyber Secure untuk Indonesia, Bantu Perangi Ransomware
Veeam Cyber Secure menggabungkan teknologi khusus dengan tim ahli. [723] url asal
#cyber-security #veeam-indonesia #veeam #ransomware #veeam-cyber-secure #coveware
(MedCom) 08/08/24 16:55
v/13811539/
Jakarta: Veeam Software hari ini mengumumkan ketersediaan Veeam Cyber Secure untuk pasar Indonesia. Program elite ini diumumkan di VeeamON Tour Indonesia di Jakarta, acara besar yang mengumpulkan para pakar data, pelanggan, mitra dan komunitas untuk mempertajam keahlian mereka, menemukan cara-cara baru untuk berinovasi, dan mengeksplorasi masa depan resiliensi data.Veeam Cyber Secure menggabungkan teknologi khusus dengan tim ahli untuk membantu berbagai perusahaan bersiap menghadapi, melindungi diri dan pulih dari ransomware. Didesain bagi para pelanggan yang memprioritaskan keamanan, program komprehensif ini dirancang berdasarkan best practices Veeam dalam penerapan dan pengelolaan backup, guna memberi perlindungan sebelum, selama dan sesudah insiden atau serangan siber.
Veeam Cyber Secure juga menjadi program pertama dalam portofolio resiliensi data Veeam yang menyertakan kemampuan mutakhir setelah perusahaan melakukan akuisisi terhadap Coveware, baru-baru ini.
Dengan program Veeam Cyber Secure, para pelanggan akan menerima layanan respons kelas dunia ketika terjadi insiden, yang dihadirkan oleh Veeam melalui Coveware, untuk memastikan organisasi mereka mendapatkan dukungan yang paling komprehensif saat terjadi serangan.
“Dalam riset strategis, ditemukan sebanyak 75% perusahaan mengalami serangan ransomware paling tidak sekali dalam setahun, dan dalam setiap serangan tersebut, sekitar setengah dari data perusahaan yang menjadi korban disandera."
"Meskipun best practices dan teknologi telah meningkat dan bisa menghilangkan risiko ransomware, kami melihat jumlah perusahaan yang bisa pulih tanpa membayar terus menurun. Kini kurang dari satu dari enam perusahaan bisa mengklaim bahwa mereka berhasil melawan penyerang, memulihkan data mereka, dan menolak memenuhi permintaan penyerang,” kata Chua Chee Pin, Vice President, Veeam Southeast Asia and Korea.
Ia merujuk pada temuan dalam Veeam 2024 Ransomware Trends Report. Bahkan bagi 80% dari korban di Asia Pasifik dan Jepang yang membayar tebusan hanya setengah dari mereka yang bisa memulihkan data.
Dukungan Komprehensif di Setiap Tahap Serangan Ransomware
Program Veeam Cyber Secure menerapkan pendekatan holistik untuk melawan ancaman ransomware dan memberikan rasa aman. Dirancang untuk memberikan dukungan dan mendorong resiliensi data di perusahaan, program diawali dengan dukungan pra-insiden untuk memastikan infrastruktur dan sistem IT pelanggan sudah melakukan best practices dalam desain dan implementasi.
Veeam bekerja sama dengan para pelanggan agar mereka bisa mulai dengan lingkungan yang aman dan siap menghadapi ransomware, serta tetap aman melalui langkah-langkah berkelanjutan seperti pengecekan kesehatan infrastruktur TI, konten pelatihan tentang ransomware, dan penilaian keamanan setiap kuartal.
Ketika terjadi serangan, para pelanggan Veeam Cyber Secure mendapatkan bantuan dari tim support dan respons selama 24 jam dalam sehari, 7 hari dalam seminggu, dengan waktu respons pertama minimum 30 menit. Bantuan tersebut termasukan seorang account manager khusus untuk memberikan bantuan segera, dan Veeam SWAT Response Team, yang siap terjun langsung membantu mereka.
Pelanggan yang sedang menghadapi serangan ransomware akan selalu mendapatkan prioritas dalam penanganan masalah agar mereka mendapatkan penanganan yang tepat dan efisien yang mereka butuhkan untuk meminimalkan downtime.
Dengan Coveware yang kini terintegrasi di dalam program Veeam Cyber Secure with the Coveware Incident Response Retainer, para pelanggan akan mendapatkan bantuan dari para pakar ransomware terbaik di Veeam untuk menanggulangi dua insiden setiap tahunnya.
Dengan waktu respons yang bahkan kurang dari 15 menit, para pakar Coveware akan memberikan penilaian terbaik, termasuk mengidentifikasi ransomware yang digunakan, individu atau kelompok yang mungkin terlibat, dan profil penyerang, sehingga pelanggan tahu siapa dan apa yang tengah mereka hadapi.
Melalui layanan respons insiden retainer, para pelanggan akan dibantu oleh tim negosiator penyanderaan data yang akan secara transparan mengelola seluruh proses secara end-to-end dalam merespon setiap persyaratan yang diajukan penyerang atas nama pelanggan. Dengan analisis risiko dan hasil serta pengetahuan dan pemahaman mereka mengenai penyerang, para negosiator akan memberikan rekomendasi solusi terbaik kepada pelanggan.
Pasca insiden, program Veeam Cyber Secure memberikan garansi senilai USD 5 juta. Veeam sangat yakin bahwa pelanggan yang mengambil pendekatan resiliensi data bisa pulih dengan cepat dari serangan ransomware dengan backup yang bersih dan handal, termasuk garansi yang akan menanggung setiap biaya pemulihan data.
“Meskipun perusahaan-perusahaan di Indonesia tengah menghadapi beberapa kondisi yang paling tidak bersahabat dan ketidakpastian, mereka dan pelanggan mereka harus tetap yakin bahwa mereka akan terus beroperasi. Ini membutuhkan perubahan pola pikir dari sekadar menghindari disrupsi dengan cara apapun menjadi perusahaan yang cukup resiliens, sehingga mereka terbebas dari ancaman downtime, serangan ransomware, atau bahkan ketidakpastian industri.
“Veeam Cyber Secure memberikan ketenangan, dan dengan dukungan dari tim ahli yang sangat handal, perusahaan-perusahaan bisa pulih dari serangan apapun dengan penuh keyakinan. Itulah yang disebut resiliensi data dan itulah yang menjaga kelangsungan bisnis,” kata Andreas Kagawa, Country Manager, Veeam Indonesia.
(MMI)

Ancaman Siber dan Mitigasi Risiko di Tahun 2024
Profesional keamanan siber harus tetap waspada dan mengantisipasi skema, ancaman, dan strategi yang berkembang pesat. [1,683] url asal
#cyber-security #kaspersky #ransomware #serangan-siber-2024
(MedCom) 08/08/24 16:44
v/13811542/
Jakarta: Lanskap ancaman keamanan siber terus berkembang seiring munculnya pelaku, teknologi, dan ancaman baru, yang menciptakan dunia yang tidak pasti bagi organisasi dan masyarakat dengan potensi jebakan bahkan saat membuka email.Profesional keamanan siber harus tetap waspada dan mengantisipasi skema, ancaman, dan strategi yang berkembang pesat oleh penjahat siber yang memanfaatkan teknologi sumber terbuka dan menjadi semakin canggih.
Gambaran Umum Lanskap Ancaman Siber
Berdasarkan temuan dari Laporan Analis Respons Insiden Kaspersky 2023, skala ancaman siber saat ini menunjukkan bahwa 75% upaya serangan siber mengeksploitasi Microsoft Office. Dalam hal vektor infeksi, 42,3% upaya yang berhasil menggunakan aplikasi yang tersedia untuk umum dengan 20,3% menggunakan akun yang disusupi sementara hanya 8,5% menggunakan kredensial brute force.
Terkait vektor infeksi, sebagian besar serangan dilakukan oleh penyerang yang menggunakan kredensial yang dicuri atau dibeli sebelum melakukan serangan protokol desktop jarak jauh (RDP), email phishing yang memuat lampiran dan tautan berbahaya, serta file berbahaya pada sumber daya publik yang meniru templat dokumen. Di sisi positifnya, upaya serangan turun hingga 36% pada Q1 tahun 2023 dibandingkan dengan periode yang sama pada tahun 2022.
Setelah mengalami serangan siber, akibatnya 33,3% organisasi mendapatkan data mereka dienkripsi, 21,1% mengalami pencurian data, dan 12,2% mengalami direktori aktif yang disusupi.
Berdasarkan survei Kaspersky sebelumnya yang dilakukan pada tahun 2022, risiko ancaman siber terbesar yang muncul adalah ransomware (66%) bersama dengan pencurian data (juga 66%), diikuti oleh sabotase siber (62%), serangan rantai pasokan (60%) dan serangan DDos (juga 60%), spionase siber (59%), ancaman persisten tingkat lanjut [APT] (57%) dan penambangan kripto (56%).
Untuk tahun 2024, ancaman siber yang sedang tren saat ini terutama adalah serangan rantai pasokan (6,8%) dan upaya phishing yang ditargetkan (5,1%) yang tetap menjadi ancaman yang jelas dan nyata bagi bisnis.
Berdasarkan statistik tahun 2023 yang sama, target paling produktif oleh pelaku ancaman adalah pemerintahan (27,9%), lembaga keuangan (12,2%), manufaktur (17%) dan perusahaan IT (8,8%). Dalam hal wilayah yang menjadi target, Asia dan CIS (Commonwealth of Independent States) mengalami insiden keamanan siber terbanyak sebesar 47,3% diikuti oleh Amerika (21,8%), Timur Tengah (10,9%) dan Eropa (9,1%).
“Pemerintah menjadi target paling produktif oleh pelaku ancaman diikuti oleh manufaktur dan lembaga keuangan dengan risiko ancaman siber terbesar adalah ransomware dan sabotase siber,” kata Igor Kuznetsov, Direktur, Tim Riset & Analisis Global (GReAT) di Kaspersky.
Berdasarkan statistik dari solusi keamanan Kaspersky yang digunakan oleh klien, lebih dari 220.000 bisnis terlindungi di seluruh dunia dengan 6,1 miliar serangan dicegah dengan solusi keamanan Kaspersky beserta 437 juta ancaman yang berasal dari internet terdeteksi dan dihentikan. Selain itu, lebih dari 325.000 pengguna diselamatkan dari kerugian finansial setelah trojan perbankan terdeteksi dan digagalkan.
Untuk mencapai hal ini, layanan keamanan Kaspersky mendeteksi lebih dari 411.000 sampel malware unik setiap hari pada tahun 2024 yang merupakan peningkatan lebih dari 403.000 setiap hari pada tahun 2023. Dalam hal insiden keamanan siber, lebih dari 99% terdeteksi oleh sistem otomatis. Pada tahun 2023 juga terdeteksi 106 juta URL berbahaya unik dan 200 grup ancaman persisten tingkat lanjut (APT) yang saat ini aktif.
Ransomware as a service (RaaS) mengemuka
Tren yang berlaku adalah bahwa kejahatan dunia maya sering kali dijalankan sebagai bisnis dengan mayoritas insiden keamanan dunia maya yang terdeteksi (71%) didorong oleh faktor finansial.
Terjadi peningkatan tajam dalam insiden ransomware yang menyebabkan persentase pengguna yang terkena ransomware bertarget hampir dua kali lipat pada tahun 2021-2022. Hal ini dibuktikan dengan survei yang menunjukkan bahwa 68% pemilik bisnis yang disurvei meyakini bahwa risiko keamanan TI terus meningkat.
“Ada tiga mitos populer terkait ransomware,” kata Igor, “yang pertama adalah bahwa penjahat dunia maya hanyalah penjahat dengan pendidikan TI, bahwa target ransomware ditetapkan sebelum serangan, dan bahwa geng ransomware juga bertindak secara bersama.”
Bertentangan dengan pendapat umum, sebagian besar insiden dunia maya merupakan serangan oportunistik sementara banyak geng ransomware benar-benar bekerja sama dengan afiliasi seperti halnya bisnis, melakukan ransomware as a service (RaaS).
RaaS beroperasi sebagai proses yang canggih, yang awalnya melibatkan pengembang ransomware dan pengembang packer untuk membuat malware itu sendiri, yang kemudian dipasarkan ke penjahat dunia maya lainnya. Berbagai pelaku ancaman khusus berkontribusi pada ekosistem ransomware:
- Penjual akses menawarkan akses ke sistem yang dilindungi sebagai layanan, sering kali menjual barang dagangan mereka di pasar gelap khusus.
- Analis nakal mengidentifikasi nilai sebenarnya dari target dan memberikan saran strategis kepada negosiator profesional. Setelah muatan malware dikirimkan, negosiator khusus ini mulai bekerja untuk memastikan tebusan dibayarkan menggunakan keterampilan rekayasa sosial mereka. Setelah pembayaran, mereka memfasilitasi pencucian dana sebelum siklus berulang.
- Pelaku Advanced Persistent Threat (APT) yang disponsori negara dapat mengeksploitasi penjahat dunia maya sebagai titik masuk yang mudah ke target yang diinginkan, menggunakan koneksi ini untuk melakukan spionase atau menimbulkan kerusakan pada korban.
Dalam beberapa kasus, operasi ini dapat mencakup taktik infiltrasi untuk menyebarkan ransomware secara efektif. Pendekatan kolaboratif ini memungkinkan penjahat dunia maya untuk menyatukan keahlian mereka, membuat serangan ransomware lebih canggih dan sulitas untuk dilawan, sekaligus memastikan seluruh proses dari pelanggaran awal hingga pencucian dana ditangani oleh spesialis di setiap tahap.
Untuk mengoptimalkan peluang keberhasilan, penjahat dunia maya dapat membeli eksploitasi 0-hari dari penjahat lain yang sebelumnya merupakan kemewahan yang hanya dapat diakses oleh aktor yang disponsori negara tetapi sekarang tersedia bagi penawar tertinggi. Kripto lintas platform juga menjadi lebih kreatif dan adaptif dan telah memberlakukan mekanisme pertahanan diri terhadap malware mereka agar lebih sulit didekripsi.
Berbagai penjahat dunia maya yang terspesialisasi ini semuanya memainkan perannya dan setelah muatan malware dikirimkan, aktor ancaman khusus yang bertindak sebagai negosiator profesional ikut bermain untuk mendapatkan tebusan yang dibayarkan. Setelah tebusan dibayarkan, kemudian mereka mendapatkan dana yang dicuci sebelum siklus itu terulang kembali.
"Pada akhirnya, organisasi yang terkena dampak tidak boleh membayar tebusan yang akan memungkinkan lebih banyak kejahatan dunia maya," kata Igor. Ia memperingatkan bahwa meskipun tebusan dibayarkan, data tersebut mungkin telah dicuri dan dapat dibocorkan nanti atau digunakan untuk upaya pemerasan lebih lanjut. Sebaliknya, Igor menyoroti solusi alternatif:
"Korban sering kali dapat memulihkan data mereka tanpa membayar. Kaspersky menyimpan brankas kunci dan alat untuk mendekripsi data yang dikunci oleh berbagai keluarga ransomware. Sejak 2018, lebih dari 1,5 juta pengguna di seluruh dunia telah berhasil memulihkan data mereka menggunakan sumber daya ini."
Operasi Triangulasi
Salah satu vektor ancaman potensial terbesar yang ditemukan oleh Kaspersky adalah Operasi Triangulasi yang menargetkan perangkat iOS. Melalui malware yang tidak diketahui dan yang mengeksploitasi kerentanan perangkat keras di dalam CPU Apple ini menggunakan empat kerentanan 0-hari untuk menginfeksi perangkat target yang mampu menelan biaya lebih dari USD1 juta di pasar gelap untuk mendapatkannya.
Ketika perangkat iOS menjadi target, perangkat tersebut akan mendapatkan iMessage yang tidak terlihat dengan lampiran berbahaya dengan eksploitasi non-interaksi dari pesan yang memulai eksekusi kode. Setelah kode disebarkan, kode tersebut terhubung ke layanan dan kemudian memulai eksekusi multi-tahap dari muatan malware. Bagitu selesai, penyerang akan mendapatkan kendali penuh atas perangkat iOS yang disusupi dan semua jejak dan log kemudian dihapus untuk menghilangkan jejak serangan apa pun.
Kerentanan ini telah ditambal oleh Apple tetapi untuk mencegah kemungkinan serangan siber di masa mendatang, pengguna perangkat iOS perlu memperbarui firmware mereka secara teratur, melakukan boot ulang secara teratur dan menonaktifkan iMessage untuk mencegah kemungkinannya sebagai jalur malware.
Sistem Terkontainerisasi - Menerapkan Aturan untuk Mengurangi Risiko
Serangan rantai pasokan, yang terkait erat dengan sistem terkontainerisasi yang berjalan pada perangkat lunak sumber terbuka, menghadirkan vektor ancaman signifikan lainnya untuk tahun 2024. Sistem yang dihosting di cloud ini memungkinkan layanan untuk beroperasi secara independen dari sistem operasi host, yang memungkinkan eksekusi di berbagai lingkungan.
Kontainerisasi memfasilitasi aplikasi yang ringan dan efisien yang dapat berjalan di berbagai perangkat dan dalam kluster, mengelola beban kerja yang menuntut dalam skala besar. Fleksibilitas ini mendukung banyak aplikasi dan sistem modern, termasuk platform sumber terbuka seperti Kubernetes.
"Sistem terkontainerisasi sering kali bergantung pada banyak dependensi pihak ketiga, yang menimbulkan risiko rantai pasokan yang signifikan dari niat berbahaya dan kelemahan yang tidak disengaja," jelas Igor.
Ia mengutip dua contoh terbaru: "Peristiwa Crowdstrike menyebabkan pemadaman pada jutaan perangkat, yang menunjukkan bagaimana pembaruan yang salah dapat berdampak luas. Selain itu, serangan yang kurang dipublikasikan pada utilitas XZ Linux dapat membahayakan jutaan perangkat yang mendukung SSH, yang menyoroti potensi eksploitasi berbahaya dalam rantai pasokan."
Saat ini, ratusan juta paket sumber terbuka dapat diakses oleh pengembang di situs populer seperti GitHub dengan lebih dari 100 juta pengembang menggunakan situs tersebut. Rata-rata, 670 paket sumber terbuka berbahaya ditemukan setiap bulan dan hingga saat ini, lebih dari 12.000 paket sumber terbuka yang rentan telah diketahui dan diidentifikasi.
Kebijakan keamanan yang tepat perlu diberlakukan untuk sistem yang dikontainerisasi dengan pengawasan ketat untuk memastikan tidak ada konten yang rentan atau tidak tepercaya, memastikan registri gambar tidak berisi pengaturan yang kedaluwarsa atau salah konfigurasi, bahwa orkestrator memiliki kebijakan akses dan kontrol jaringan yang kuat yang bebas dari kesalahan konfigurasi dan autentikasi, bahwa kontainer memiliki konfigurasi yang aman dan memastikan bahwa sistem OS host memastikan kernel bersama dikelola secara bertanggung jawab sambil meminimalkan potensi permukaan serangan.
Aturan yang lebih kuat untuk sistem yang dikontainerisasi perlu diterapkan dan sistem seperti Kaspersky Security Container yang melindungi di berbagai tingkatan perlu diintegrasikan ke dalam sistem bersama dengan kebijakan keamanan yang komprehensif.
Praktik keamanan siber terbaik untuk tahun 2024
Untuk menghindari menjadi korban serangan tertarget oleh pelaku ancaman yang dikenal atau tidak dikenal, organisasi perlu membuat dan memelihara postur keamanan yang matang melalui kombinasi strategi yang efektif, edukasi karyawan yang tepat tentang keamanan siber, intelijen ancaman terkini dari penyedia keamanan siber tepercaya, dan penerapan teknologi yang tepat.
Meskipun tidak ada sistem yang sempurna atau kebal, peneliti Kaspersky merekomendasikan penerapan langkah-langkah keamanan berikut untuk memaksimalkan perlindungan:
1. Perbarui sistem operasi, aplikasi, dan perangkat lunak antivirus Anda secara berkala untuk menambal kerentanan yang diketahui.
2. Berikan tim SOC Anda akses ke intelijen ancaman (TI) terbaru. Portal Intelijen Ancaman Kaspersky adalah titik akses tunggal untuk TI perusahaan, yang menyediakan data dan wawasan serangan siber yang dikumpulkan oleh Kaspersky selama lebih dari 20 tahun.
3. Tingkatkan keterampilan tim keamanan siber Anda untuk mengatasi ancaman tertarget terbaru dengan pelatihan daring yang dikembangkan oleh para ahli GReAT.
4. Untuk deteksi, investigasi, dan perbaikan insiden pada tingkat titik akhir, terapkan solusi EDR. Selidiki peringatan dan ancaman yang diidentifikasi oleh kontrol keamanan untuk mendapatkan wawasan yang lebih mendalam.
(MMI)
Lokasi Olimpiade Paris 2024 di Grand Palais Terkena Serangan "Ransomware"
Pelaku menargetkan sistem pemusatan data keuangan bagi merek-merek yang berlokasi di berbagai lembaga. Halaman all [258] url asal
#olimpiade-2024 #ransomware #olimpiade-paris #grand-palais
(Kompas.com) 07/08/24 16:30
v/13666446/
PARIS, KOMPAS.com - Grand Palais, salah satu lokasi Olimpiade Paris, menjadi korban serangan ransomwarebersama sekitar 40 museum lainnya pada Sabtu (3/8/2024).
Sumber kepolisian setempat pada Senin (5/8/2024) mengatakan kepada kantor berita AFP, pelaku menargetkan sistem pemusatan data keuangan bagi merek-merek yang berlokasi di berbagai lembaga.
Pelaku menuntut tebusan dan mengancam akan merilis data keuangan.
Badan keamanan siber nasional Perancis (ANSSI) mengonfirmasi, mereka telah mendapat informasi tentang insiden itu dan sistem yang diretas tidak terlibat dalam Olimpiade.
Grand Palais biasanya menggelar pameran budaya besar, tetapi saat ini menjadi tempat Olimpiade untuk cabang olahraga anggar dan bela diri.
Pihak Grand Palais mengonfirmasi terkena serangan siber, tetapi tidak memberikan rinciannya.
Museum Louvre yang terkenal juga awalnya disebut sebagai target potensial, tetapi mereka membantah terkena peretasan.
Menurut sumber kepolisian, penyelidikan kriminal sudah dibuka terkait serangan terhadap sistem data dan pemerasan oleh geng terorganisasi.
Ransomwareumumnya melibatkan peretasan terhadap sistem komputer dan meminta sejumlah uang sebagai tebusan untuk membuka blokirnya.
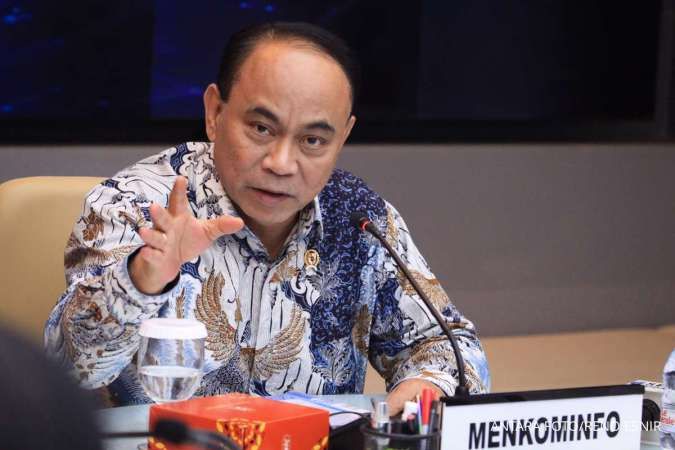
Menkominfo Budi Arie Digugat ke PTUN Buntut Peretasan PDN
Peretasan PDN dan tidak adanya rekam cadang elektronik telah menimbulkan kerugian yang sangat besar [541] url asal
#budi-arie-setiadi #ptun #ransomware #pusat-data-nasional #berita-nasional #indonesia #pemerintah #kebijakan-ekonomi #hukum
(Kontan) 06/08/24 07:46
v/13480221/
Sumber: Kompas.com | Editor: Yudho Winarto
KONTAN.CO.ID -JAKARTA. Komunitas Konsumen Indonesia (KKI) menggugat Menteri Komunikasi dan Informatika (Menkominfo) Budi Arie Setiadi ke Pengadilan Tata Usaha Negara (PTUN) Jakarta, Jumat, 2 Agustus 2024.
Gugatan terkait peretasan terhadap Pusat Data Nasional (PDN) ini terdaftat dengan Nomor 269/G/TF/2024/PTUN.JKT.
“Adapun obyek sengketa yang digugat adalah terjadinya peretasan akibat kegagalan tergugat (Menkominfo) melindungi PDN,” kata Ketua KKI David Tobing kepada Kompas.com, Senin (5/8/2024).
Selain itu, kata David, tidak adanya rekam cadang elektronik dari PDN juga menjadi obyek gugatan di PTUN.
Hal ini terbukti dengan adanya Surat dari Kemenkominfo melalui Surat Pemberitahuan Nomor B.697/DJAI.3/AI.01.01/06/2024 Perihal Pemberitahuan Gangguan Layanan Pusat Data Nasional 2 tanggal 20 Juni 2024.
Menurut David, peretasan PDN dan tidak adanya rekam cadang elektronik telah menimbulkan kerugian yang sangat besar kepada masyarakat Indonesia dan mengancam keamanan negara.
“Mengingat di Pusat Data Nasional yang menjadi tanggung jawab Menkominfo tersebut dipusatkan data-data masyarakat maupun badan hukum dari kementerian, lembaga-lembaga, maupun Pemerintah Daerah,” kata dia.
Dalam gugatan ini, Menkominfo dinilai telah melakukan perbuatan melawan hukum (PMH). Pertama, peristiwa ini menggangu sistem imigrasi Bandara Soekarno-Hatta pada tanggal 20 Juni 2024 lantaran PDN diretas Ransomware.
Akibatnya, masyarakat Indonesia dinilai terdampak terhadap layanan Imigrasi akibat peretasan PDN. Kedua, peristiwa ini juga membuat 56 layanan publik terganggu.
"Hal ini mengakibatkan baik kementerian, lembaga, pemerintah daerah dan seluruh masyarakat Indonesia terdampak juga yaitu terhambat dalam melakukan pengecekan atau tindaklanjuti berkas secara online di layanan publik tersebut," kata David.
Lebih lanjut, peristiwa ini juga berdampak kepada peserta didik lantaran data Kartu Indonesia Pintar di Kementerian Pendidikan, Kebudayaan, Riset dan Teknologi (Kemendikburistek) juga terdampak ransomware.
Selain itu, peretasan ini berdampak pada proses lelang pembangunan. Terlebjh, Kementerian Pekerjaan Umum dan Perumahan Rakyat (PUPR) menyatakan IKN menjadi salah satu dari 10 persen pekerjaan yang mengalami peretasan.
"Beberapa fakta tersebut sudah cukup untuk menguatkan dalil kami untuk menggugat Menteri Komunikasi dan Informatika karena melakukan perbuatan melawan hukum oleh penguasa" kata David.
David berpandangan, berdasarkan Pasal 27 Ayat (5) Peraturan Presiden (Perpres) Nomor 95 Tahun 2018, Menkominfo selaku menteri yang menyelenggarakan urusan pemerintahan di bidang komunikasi dan informatika adalah pihak yang bertanggung jawab dalam PDN. Namun, Menkominfo dinilai gagal melindungi PDN.
Kegagalan Menkominfo ini dianggap telah melanggar Undang-Undang tentang Informasi dan Transaksi Elektronik (UU ITE) dan Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik.
“Ini bukan masalah ringan, ini sangat fatal dan berbahaya karena menyangkut data seluruh masyarakat Indonesia, Kementerian Lembaga, serta Pemerintah Daerah,” kata David.
Ia mengatakan, salah satu tujuan dibuatnya PDN adalah untuk melindungi data-data yang dikumpulkan dan disimpan oleh kementerian, lembaga, serta pemerintah daerah mengingat sering terjadi peretasan.
Selain melanggar peraturan perundang-undangan, Menkominfo juga melanggar beberapa asas-asas umum pemerintahan yang baik (AAUPB), misalnya asas profesional, asas kecermatan, dan asas pelayanan yang baik.
“Jadi seharusnya ketika dipusatkan, PDN tersebut harus memiliki sistem perlindungan data yang sangat baik dan rekam cadang elektronik yang mumpuni,” kata David.
"Dalam regulasi tersebut jelas Menkominfo harus melindungi data elektronik strategis dan memiliki rekam cadang elektronik" ucap dia.
Artikel ini telah tayang di Kompas.com dengan judul "PDN Diretas, Menkominfo Budi Arie Digugat ke PTUN"
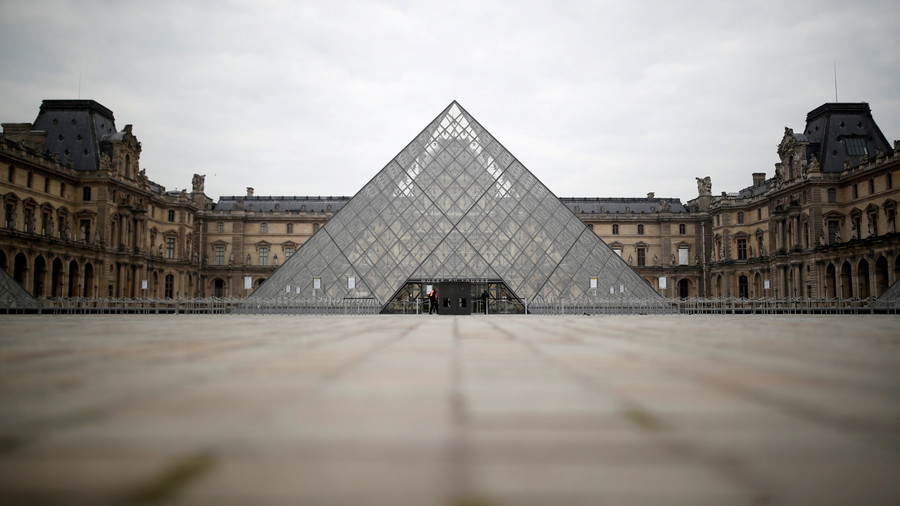
Venue Olimpiade Prancis Grand Palais hingga Museum Louvre Diserang Ransomware - kumparan.com
Venue Olimpiade Prancis, Grand Palais hingga Museum Louvre Diserang Ransomware [147] url asal
#news #internasional #prancis #ransomware
(Kumparan.com - News) 06/08/24 04:19
v/13463042/
Grand Palais yang merupakan salah satu venue olimpiade di Paris, Prancis, dan sekitar 40 museum terkenal lainnya termasuk Louvre, diserang ransomware. Hal tersebut dikonfirmasi oleh sumber kepolisian kepada AFP, Senin (5/8).
Ransomware itu menargetkan sistem yang digunakan untuk mensetrantralisasi data keuangan di berbagai institusi.
Para penyerang meminta uang tebusan dengan ancaman akan merilis data keuangan. Belum diketahui siapa penyerang dan berapa tebusan yang mereka minta.
Badan keamanan siber nasional Prancis, ANSSI, mengakui bahwa mereka mendapatkan peringatan soal sebuah insiden. Namun demikian, sistem yang diserang ransomware ini tidak terkait dengan pertandingan olimpiade.
Grand Palais, merupakan tempat pameran seni yang selama olimpiade menjadi tempat pertandingan anggar dan seni bela diri. Mereka mengkonfirmasi terkena serangan siber namun tidak merincinya.
Sementara Louvre tidak merespons permintaan komentar.
Menurut sumber polisi, penyelidikan telah dibuka terhadap serangan tersebut. Ransomware umumnya melibatkan peretasan sistem komputer sehingga terblokir dan meminta uang sebagai imbalan untuk membukanya.

Total Pembayaran Uang Tebusan ke Hacker Ransomware Tembus Rp 17,8 Triliun - kumparan.com
Pembayaran uang tebusan yang diberikan korban kepada para hacker ransomware tahun 2023, mencapai rekor tertinggi sebesar 1,1 miliar dolar AS atau sekitar Rp 17,8 triliun. [323] url asal
(Kumparan.com - Tekno & Sains) 04/08/24 11:02
v/13231460/
Pembayaran uang tebusan yang diberikan korban kepada para hackerransomware tahun 2023, mencapai rekor tertinggi sebesar 1,1 miliar dolar AS atau sekitar Rp 17,8 triliun, menurut laporan Chainalysis, perusahaan penyedia data dan layanan software berbasis blockchain asal New York, AS.
Pelaku ransomware semakin mengincar perusahaan besar, seperti British Airways, serta menargetkan infrastruktur penting, agar mereka mendapatkan pembayaran tebusan.
Angka tebusan pada 2023 itu merupakan peningkatan besar dibandingkan tahun 2022 sebesar 567 juta dolar AS, atau Rp 9,1 triliun. Data ini menunjukkan ransomware adalah "masalah dunia yang terus meningkat."
Kelompok penjahat dunia maya telah menargetkan sekolah, rumah sakit, dan kasino. Kelompok tersebut juga mengincar perusahaan-perusahaan yang lebih kaya. Mereka telah menggunakan strategi "memburu hewan besar", dengan melakukan lebih sedikit serangan, tetapi mematok uang tebusan yang lebih besar pada setiap serangan, menurut Chainalysis.
Perusahaan kasino Caesars Entertainment, terkena serangan siber pada September 2023, beberapa hari setelah MGM Resorts International, perusahaan kasino lainnya, melaporkan adanya "masalah keamanan siber" yang menyebabkan penutupan beberapa sistem komputer hotel dan kasino. MGM Resorts menanggung biaya pemulihan sebesar $100 juta atau Rp 1,6 triliun dari serangan tersebut.
Operator bahan bakar AS, Colonial Pipeline, terpaksa menghentikan operasinya selama beberapa hari pada bulan Mei setelah serangan ransomware.
Pusat Data Nasional Sementara (PDNS) yang dikelola oleh Kementerian Komunikasi dan Informatika (Kominfo) diserang oleh geng ransomware Brain Cipher pada Juni 2024 lalu yang menyebabkan sejumlah gangguan layanan publik, termasuk urusan imigrasi di bandara. Pemerintah RI memutusakan tidak membayar tebusan yang diminta hacker sebesar Rp 131 miliar. Brain Cipher kemudian merilis kunci untuk membuka data itu secara gratis. Kominfo mengklaim kunci itu berfungsi.
Departemen Luar Negeri AS pada tahun 2024 ini mengumumkan hadiah hingga $10 juta atau 161 miliar bagi mereka yang memiliki informasi yang dapat membantu mengidentifikasi atau menemukan pemimpin yang terkait dengan Hive, sebuah kelompok ransomware global, yang dikenal karena memeras lebih dari $100 juta dalam bentuk pembayaran tebusan. Departemen Kehakiman membubarkan kelompok tersebut pada bulan Januari tahun 2023 lalu.