#30 tag 24jam
Daftar Penipuan Online Terbaru, Kenali Modusnya agar Tak Jadi Korban
Para penjahat siber masih gentayangan dan menghantui masyarakat yang semakin digital. Simak modus-modusnya. [898] url asal
#modus-penipuan-online #phising #serangan-siber #hacker
(CNN Indonesia) 28/10/24 08:00
v/17103546/
Para penjahat siber masih gentayangan dan menghantui masyarakat yang semakin digital. Simak modus-modusnya.
Ada sejumlah modus kejahatan yang dilakukan para penjahat siber untuk mengelabui korbannya. Mereka biasanya memanfaatkan mengirim pesan lewat WhatsApp dengan memanfaatkan file APK yang dikirim secara acak ke nomor Hp orang lain.
Tujuan para penjahat siber itu tentu saja agar korbannya mengklik 'pancingan' tersebut dan mendownload file yang berbuntut menginstall aplikasi jahat di Hp mereka.
Ini merupakan cara pembobolan yang lebih dikenal sebagai phising, serupa dengan kejahatan mengirim link lewat email.
Berikut adalah sejumlah modus penipuan online terbaru, melansir berbagai sumber:
Direktorat Jenderal Pajak (DJP)Kementerian Keuangan mengungkap upaya penipuan dengan modus baru dengan mengatasnamakan mereka
Direktur Penyuluhan, Pelayanan, dan Hubungan Masyarakat DJP Kemenkeu Dwi Astuti menjelaskan modus itu dilakukan penipu dengan berpura-pura menjadi pegawai DJP.
Mereka lalu berkomunikasi dengan wajib pajak, caranya dengan mengirim pesan lewat surat elektronik maupun aplikasi perpesanan lainnya. Setelah itu, pelaku akan meminta wajib pajak untuk menyelesaikan tunggakannya melalui penipu dengan cara mengirim sejumlah uang.
Dwi meminta masyarakat untuk tidak tertipu dengan modus ini.
Momen Pilkada Serentak 2024 juga dimanfaatkan pelaku kejahatan menyasar korbannya. Salah satu penipuan online yang kembali marak pada awal 2024 adalah modusnya mengatasnamakan PPS Pemilu 2024.
Modus ini serupa penipuan dengan file apk kiriman undangan yang marak beberapa waktu lalu.
"Waspada modus penipuan file APK PPS Pemilu! Modus kejahatan pesan teks file APK kembali marak di kalangan masyarakat dan media sosial," tulis Direktorat Tindak Pidana Siber Bareskrim Polri lewat akun Instagram, @ccicpolri.
Modus penipuan lewat kurir ini sudah lama digunakan sejak 2022, dan masih tetap menghantui masyarakat pada tahun ini.
Kasus ini terungkap dari unggahan di Instagram dari akun @evan_neri.tftt yang menunjukkan tangkapan layar chat Telegram dengan penipu yang mengaku sebagai kurir dari J&T Express.
Dalam chat tersebut, penipu mengirimkan lampiran dengan nama file 'LIHAT Foto Paket' kepada korban, tetapi dalam bentuk apk.
Korban yang tak jeli mengklik file tersebut dan mengunduhnya. Saldo mobile banking-nya pun ludes. Ia menjelaskan korban tidak pernah menjalankan atau membuka aplikasi apapun atau mengisi user ID atau password di situs lain.
Di akun Instagramnya, pihak J&T Express selaku penyedia jasa kurir yang namanya dicatut dalam kasus penipuan ini mengatakan pihaknya tidak pernah meminta pelanggan untuk mengunduh aplikasi melalui chat.
Akun Twitter @txtfrombrand sempat membagikan tangkapan layar yang isinya percakapan antara penipu dan calon korban.
Dalam postingannya, penipu mengirimkan file apk atau aplikasi dengan judul 'Surat Undangan Pernikahan Digital' dengan ukuran 6,6 MB. Disusul dengan pesan yang isinya "Kami harap kehadirannya,".
"Setelah bukti resi, sekarang penipuan pakai kedok undangan nikah," kicau akun @txtfrombrand.
Tak tanggung-tanggung, penipu juga mengajak calon korbannya untuk membuka file apk yang dikirimkan itu, dengan dalih agar korban mengecek apakah isi file tersebut benar ditujukan kepada korban.
Lanjut ke halaman berikutnya...
Penipuan online modus kiriman file apk juga sempat menggunakan pengiriman surat tilang di WhatsApp.
Beberapa warganet mengunggah chat dari kontak yang mengaku sebagai kepolisian yang menyatakan penerima pesan sudah melanggar lalu lintas.
Pelaku juga meminta untuk membuka data berjudul 'Surat Tilang-1.0.apk' yang turut diunggah dalam pesan WhatsApp itu.
Pelaku kejahatan siber juga memanfaatkan nama besar operator seluler Telkomsel. Mereka mengatasnamakan MyTelkomsel, aplikasi milik Telkomsel, untuk membuat pelanggan mengklik file apk,
Modusnya, calon korban diminta mengakses kemudian mengunduh file apk yang dikirimkan via pesan singkat.
Setelah proses instalasi selesai, calon korban akan diminta memberikan izin akses ke beberapa aplikasi termasuk foto, video, SMS, dan akses akun layanan perbankan digital atau fintech.
Jika akses sudah diberikan ke pelaku, maka sangat mungkin bagi pelaku kejahatan memiliki kontrol terhadap gawai korban serta mengetahui seluruh informasi rahasia seperti PIN, password, dan kode OTP.
Modus penipuan apk kembali berganti muka jadi file pdf. Penipuan jenis ini mendompleng pembelian barang di online shop.
Caranya sederhana; menulis ulang format .apk menjadi .Pdf. Tujuannya demi menutupi ke-apk-an file tersebut.
Akun Twitter @txtdarionlshop membagikan tangkapan layar para pembeli yang seolah ingin membeli barang dari luar toko daring dalam jumlah banyak. Mereka juga meminta nomor WhatsApp penjual.
Masalahnya, isi chat dari nomor-nomor itu hampir sama. Lewat WhatsApp, penipu juga memberikan file yang diklaim daftar orderan demi memancing penjual membukanya. Formatnya datanya adalah .Pdf.
Sementara, file dalam bentuk pdf yang biasanya disebar di kolom chat perpesanan berwarna merah dan tidak diawali dengan huruf kapital (.pdf).
Sedangkan, file yang disebar kepada para korban terlihat seakan diubah nama file 'List order.Pdf' dan tidak berwarna merah.
Pada Rabu (25/10/2023), CNNIndonesia.com mendapat kiriman foto blur yang setelah diklik bagian View/Lihat menunjukkan surat yang mengklaim dari OCTO Mobile PT. Bank CIMB Niaga Tbk., lengkap dengan nomor surat.
Pengirim, yang ejaannya banyak tak sesuai EYD, mengklaim Bank CIMB melakukan perubahan tarif transaksi dan transfer. Penerima pesan diberi dua pilihan, yakni setuju atau tidak setuju.
Pengirim mempersilakan untuk mengisi formulir lewat tautan yang tersedia. Jika tidak, ada penyesuaian tarif otomatis Rp150 ribu per bulan.
Chairman Lembaga Riset Keamanan Siber CISSReC Pratama Persadha menjelaskan modus ini termasuk phising (pencurian data pribadi) dan scamming (penipuan) yang sudah beredar sejak 2022.
Meski demikian, ia menyebut gambar blur itu terjadi karena image tidak terunggah atau ter-download di aplikasi, bukan karena apk.
Selain itu, mengklik tombol View/Lihat belum masuk fase sedot data pribadi. Ia menyebut penipuan modus ini masih punya tahap lanjutan. Yakni, pengiriman link atau tautan halaman web atau situs yang mirip alamat web bank aslinya.
Jika data-data itu diisi, modus kuras rekening mulai berjalan.

Polda Metro Jaya Tangkap Scammer yang Pakai Foto dan Video Tokoh Publik di Medsos
Pelaku berupaya memancing korban-korbannya yang menonton akun Tiktoknya [382] url asal
#penipuan-online #polda-metro-jaya #tiktok #public-figure #ade-ary-syam-indradi #berita-nasional #indonesia #pemerintah #kebijakan-ekonomi #hukum
(Kontan - Terbaru) 15/10/24 23:00
v/16521486/
Sumber: TribunNews.com | Editor: Yudho Winarto
KONTAN.CO.ID -JAKARTA. Polda Metro Jaya membongkar penipuan online (scammer) melalui media sosial (medsos) Tiktok.
Polisi telah menangkap pelaku berinisial HH alias H. H menggunakan foto hingga video public figure yang telah diedit dengan konten seolah membagi-bagikan uang.
"Tersangka membuat akun-akun Tiktok palsu menggunakan foto atau video public figure yang diedit oleh pelaku. Di mana dalam video yang dibuat, tokoh seolah-olah membagi-bagikan uang dengan cara like postingan serta mengirimkan sejumlah biaya administrasi," kata Kabid Humas Polda Metro Jaya Kombes Ade Ary Syam Indradi, Selasa (15/10/2024).
Ade menjelaskan pelaku berupaya memancing korban-korbannya yang menonton akun Tiktoknya dengan kalimat iming-iming 'jika melakukan follow pada akun dan melakukan penekanan tanda love yang terhadap akun tersebut akan mendapatkan uang sebesar Rp 50 juta'.
"Atas hal tersebut korban tergiur dan korban melakukan follow (mengikuti akun) dan menekan tanda love pada akun tersebut," ungkap Ade Ary.
Dia mengungkap, setelah mengklik tanda love pada akun Tiktok milik pelaku, korban diarahkan ke aplikasi WhatsApp dengan nomor telepon 087850372957.
Saat itu, korban pun terpancing untuk melakukan chat dengan nomor WhatsApp tersebut.
"Apakah program give-away yang mendapatkan Rp 50 juta tersebut benar ada atau tidak? Lalu korban menerima balasan pada aplikasi tersebut yang kemudian pelaku akan mengarahkan para korban untuk mentransfer sejumlah uang ke rekening papan (palsu) yang sudah disediakan oleh pelaku hingga akhirnya nomor korban diblokir oleh pelaku," terangnya.
Ade lantas mengungkap Polda Metro Jaya berkomitmen dalam upaya melindungi masyarakat terkait dengan banyaknya korban penipuan melalui online.
Dia menyebut ada empat aspek yang menjadi fokus penting, yakni budaya digital, keterampilan digital, etika digital, dan keamanan digital dengan sering dilakukan literasi secara digital ke masyarakat.
"Imbauan kami agar masyarakat bijak dalam menggunakan teknologi digital, memahami risikonya dan melaporkan tindakan-tindakan mencurigakan yang terjadi di ruang digital sehingga nantinya akan terbentuk masyarakat yang cakap digital, artinya culture-nya dapat, skill-nya dapat, ethics-nya dapat dan safety-nya dapat," tandasnya.
Artikel ini telah tayang di Tribunnews.com dengan judul Scammer yang Pakai Foto dan Video Tokoh Publik di Media Sosial Ditangkap Polda Metro Jaya, https://www.tribunnews.com/metropolitan/2024/10/15/scammer-yang-pakai-foto-dan-video-tokoh-publik-di-media-sosial-ditangkap-polda-metro-jaya.

Prismalink Bagikan Tips Hindari Kejahatan Siber: Penipuan hingga Judi Online
Prismalink membagikan tips menghindari kejahatan siber seperti penipuan hingga judi online [339] url asal
#tips #kejahatan-siber #penipuan-online #prismalink
(Bisnis.Com - Entrepreneur) 04/10/24 16:35
v/16018542/
Bisnis.com, JAKARTA - PrismaLink menerapkan sejumlah langkah sebagai bentuk komitmen dalam melindungi mitra dan masyarakat dari kejahatan siber, salah satunya dengan memperketat proses Know Your Customer (KYC) saat menerima merchant baru.
Para pelaku kejahatan siber memanfaatkan celah untuk melakukan penipuan melalui berbagai platform, seperti media sosial, aplikasi, dan e-commerce.
Berbagai masalah dalam transaksi online seperti pinjaman online ilegal, penawaran keuntungan instan, produk harga miring, hingga judi online, turut menjadi perhatian serius bagi masyarakat.
“Kami secara rutin memberikan imbauan dan edukasi kepada mitra dan masyarakat untuk mengenali dan antisipasi modus penipuan dalam transaksi online. Selain itu, kami juga melakukan mekanisme Customer Due Diligence [CDD] dan Enhanced Due Diligence [EDD] kepada merchant, dan proses monitor terhadap transaksi berjalan,” kata Stefanus Kurnia Suryaputra selaku Head of Sales and Marketing PrismaLink, dalam siaran pers, dikutip Jumat (10/5/2024).
PrismaLink turut memberikan tips kepada masyarakat agar terhindar dari penipuan transaksi online. Pertama, jaga kerahasiaan data pribadi dan keuangan seperti alamat, tanggal lahir, nomor kartu kredit, dan data lainnya. Waspada juga terhadap penawaran tidak masuk akal seperti produk eksklusif dengan harga murah yang tidak umum.
Selain itu, hindari transaksi yang tidak dilakukan langsung melalui website atau aplikasi dengan nama pelanggan yang tidak sesuai dengan nama Anda, misalnya melalui chat dengan nomor virtual account dikirimkan melalui foto.
Pastikan pula URL situs yang digunakan untuk bertransaksi adalah benar dan menggunakan koneksi https:// yang merupakan standar keamanan transaksi online.
“Sangat penting untuk melindungi diri saat bertransaksi online. Gunakan koneksi internet pribadi untuk melakukan transaksi agar lebih aman, dan hindari model bisnis atau penawaran yang menjanjikan keuntungan cepat tidak wajar. Hal yang tidak biasa ini perlu dikenali dan diwaspadai oleh masyarakat,” lanjut Stefanus.
Selain menggunakan sistem keamanan berstandar internasional, PrismaLink mengimplementasikan Fraud Detection System (FDS) untuk mendeteksi dan mencegah transaksi-transaksi berpotensi fraud. Dengan layanan dukungan 24/7, tim PrismaLink dapat membantu mitra di saat kapan pun.
“Keamanan transaksi mitra menjadi salah satu prioritas utama. Ke depannya, kami akan terus melakukan edukasi melalui kanal media sosial dan media komunikasi lainnya sehubungan dengan keamanan transaksi online,” tutup Stefanus.

Respons DANA soal Warganet Keluhkan Saldo Sering Hilang: Kemungkinan Haters
DANA merespons keluhan beberapa warganet mengenai saldo yang hilang. [653] url asal
#dana #penipuan #penipuan-online #update-me
(Katadata - DIGITAL) 27/09/24 10:36
v/15623119/
Chief Risk Officer DANA Cary Piantono merespons banyaknya komplain pengguna di media sosial terkait hilangnya saldo di aplikasi. Cary menjamin uang nasabah yang hilang akan diganti sepanjang sesuai dengan syarat dan ketentuan yang berlaku.
Beberapa keluhan mengenai saldo hilang misalnya, disampaikan oleh pengguna X @tarorumput yang kehilangan lebih dari Rp 6 juta.
Guys yaAllah, jd aku nabung di Dana Goals totalnya 6jt an. Bener2 ga aku otak atik krn buat persiapan lanjut kuliah. Tnpa ada notif dll, tiba2 ada transaksi smpe nguras habis tabunganku nyisa 836 rupiah yaAllah Bole mnta tolong tag akun dana biar uang ak bisa balik ga ya guys? pic.twitter.com/htyArwhdvN— cutiepie (@tarorumput) January 4, 2024
Pengguna lainnya yakni @melienaaaa yang kehilangan Rp 159.999. Tertulis dana ini dikirim ke laman cartoonmagicbox.com.
stop simpen uang di DANA. atau kalian mau nunggu sampai hal ini kejadian di kalian? saldo tiba² hilang? pihak DANA juga gak ningkatin keamanannya. skrg aku ikhlas, gapapa. jgn sampai kejadian dikalian. dlu aku denial, krn saldo ku gak ada jutaan. tp seratus ribu aja disikat lol pic.twitter.com/2sihTfA6lC— i.sidee (@melienaaaa) September 7, 2024
Lalu, akun @taetearchivee yang kehilangan hampir Rp 6 juta. Saldo ini dikirim ke akun MyTelkomsel hingga akun pengguna lain.
Guys lemes banget ini, jadi tadi aku habis topup dana 6jt. Tiba2 ada transaksi sampe saldo sisa 17k ini aku bingung banget gabisa bikin thread boleh minta bantu tag akun dana supaya duit aku bisa balik ga? Ini transaksinya di mytelkomsel sama google. Nangis banget pic.twitter.com/nFjpVaKs32— Cherryyy (@taetearchivee) December 13, 2023
“Itu kemungkinan pengguna sebenarnya atau haters yang dibayar untuk komplain seperti itu,” kata Cary dalam acara Dialog DANA: Bersinergi Menjaga Keamanan dari Kejahatan Siber, di kantornya, Jakarta, Kamis (26/9).
Menurut kamus Cambridge, haters adalah seseorang yang tidak menyukai sesuatu. Dalam konteks komentar di media sosial, haters ialah seseorang yang menulis hal-hal tidak menyenangkan kepada orang lain.
Meski begitu, Cary menyampaikan perusahaan terus memonitor keluhan pengguna di media sosial. “Jika hasil investigasi membuktikan pengguna tersebut menjadi korban, kami memberikan kompensasi,” ujar dia.
Penggantian uang pengguna itu dijamin dalam program DANA Protection. Nasabah bisa mendapat uang kembali jika ada transaksi yang tidak dilakukan oleh pengguna atau pemilik akun dan terjadi dalam 60 hari terakhir.
Jaminan uang kembali tidak berlaku bila saldo hilang karena kelalaian pengguna, penipuan hingga phising.
Pengguna bisa melaporkan saldo hilang melalui asisten virtual DIANA, untuk bisa mengajukan klaim DANA Protection.
Startup teknologi finansial atau fintech pembayaran DANA memiliki 180 juta lebih pengguna. Selain itu, menggaet 850 ribu UMKM dan 9.000 mitra pedagang online.
Transaksi di aplikasi DANA bisa mencapai 30 juta kali per hari. “Komplain pasti banyak mengingat jumlah pengguna besar. Tetapi, proteksi kami juga banyak,” kata Cary.
Proteksi yang dimaksud seperti metode verifikasi risk engine yang menggunakan berbasis kecerdasan buatan atau artificial intelligence (AI). Risk engine ini bisa memproses jutaan hingga miliaran data per hari.
Risk engine menganalisis apakah transaksi itu aman atau tidak. Bila transaksi terpantau tidak aman, DANA akan memblokir transaksi tersebut.
“Misalnya akun seseorang dikomplain 10 orang dalam waktu singkat, kami segera ambil aksi,” ujar dia. Aksi yang dimaksud mengecek nomor pengguna hingga transaksi.
DANA juga menerapkan metode verifikasi multi factor authorization atau MFA. CEO DANA Vince Iswara memproses autorisasi lewat biometrik seperti wajah, One-Time Password atau OTP, PIN hingga password.
DANA juga menerapkan prinsip zero data sharing policy yakni tidak akan membagi data pengguna, baik kepada pihak eksternal atau internal.
VP Financial Service Risk Management DANA Fath Ade Surya menambahkan, fitur DANA Protection memiliki tiga menu perlindungan akun, di antaranya:
- Daftar lengkap transaksi dan aktivitas di aplikasi DANA
- Deteksi dini lewat Scam Checker. Pengguna bisa mengecek keabsahan nomor, akun media sosial, nomor rekening bank hingga tautan yang tidak diketahui.
- Aduan Nomor yang terhubung langsung dengan AduanNomor.id milik Kominfo alias Kementerian Komunikasi dan Informatika. Fungsinya, melacak pemilik nomor telepon, sehingga pengguna bisa lebih waspada.
DANA Protection juga memberikan jaminan 100% uang kembali sesuai syarat dan ketentuan yang berlaku.

Riset: Orang Indonesia Mudah Tertipu Modus Personifikasi
Riset menunjukkan, masyarakat Indonesia mudah tertipu dengan modus penipuan personifikasi dan pemberian hadiah alias giveaway. [160] url asal
#penipuan #penipuan-online #update-me
(Katadata - DIGITAL) 26/09/24 17:14
v/15596722/
Penipuan finansial terbesar di Asia, termasuk Indonesia yakni praktik personifikasi atau impersonator, menurut analisis Interpol Global Financial Fraud Assessment pada Maret 2024.
“Para penjahat pura-pura mengaku sebagai tokoh masyarakat yang memberi giveaway atau hadiah,” kata VP Financial Service Risk Management DANA Fath Ade Surya dalam acara Dialog DANA: Bersinergi Menjaga Keamanan dari Kejahatan Siber, di kantornya, Jakarta, Kamis (26/9).
Di Amerika, modus penipuan yang paling banyak dilakukan yakni advanced payment fraud. Pelaku bertindak sebagai penjual atau pembeli. Mereka mnipu dengan cara tidak membayarkan uang muka atau tak mengirimkan barang meski kosumen sudah membayar.
Modus penipuan terbesar di Afrika yakni kencan dan Eropa email bisnis palsu.
Sementara itu, sektor yang paling banyak diincar penjahat siber yaitu social networking (55,17%), finansial (30,2%), dan gim (10,1%).
Riset Center for Digital Society di Universitas Gadjah Muda pada 2022 juga menyebutkan, 91,2% penipuan finansial terbanyak berkedok hadiah. Studi ini berdasarkan 1.671 responden yang pernah menerima pesan penipuan digital.

DJP Klaim Nggak Ada Kebocoran Data NPWP
Direktorat Jenderal Pajak (DJP) Kementerian Keuangan (Kemenkeu) mengeklaim tidak menemukan adanya indikasi kebocoran data nomor pokok wajib pajak (NPWP). [417] url asal
#enipuan-denda-pajak #penipuan-online #penipuan-pajak #data-npwp-bocor #data-npwp #npwp #djp #pajak #kebocoran-data #serangan-siber #cyber-attack #bjorka
(MedCom - Ekonomi) 20/09/24 21:12
v/15311336/
Jakarta: Direktorat Jenderal Pajak (DJP) Kementerian Keuangan (Kemenkeu) mengeklaim tidak menemukan adanya indikasi kebocoran data nomor pokok wajib pajak (NPWP) pada sistem informasi DJP."Berdasarkan penelitian yang telah dilakukan, data log access dalam enam tahun terakhir menunjukkan tidak ada indikasi yang mengarah pada kebocoran data langsung dari sistem informasi DJP," kata Direktur Penyuluhan, Pelayanan, dan Hubungan Masyarakat DJP Kemenkeu Dwi Astuti, dilansir Antara, Jumat, 20 September 2024.
Dwi menegaskan, struktur data yang tersebar bukan merupakan struktur data yang terkait dengan pelaksanaan hak dan pemenuhan kewajiban perpajakan wajib pajak.
Kendati begitu, DJP tetap berkoordinasi dengan Kementerian Komunikasi dan Informatika (Kemenkominfo), Badan Siber dan Sandi Negara (BSSN), dan kepolisian untuk menindaklanjuti dugaan kebocoran data ini.
DJP menyatakan akan terus menjaga kerahasiaan data wajib pajak dan meningkatkan keamanan pada sistem informasi dan infrastruktur milik instansi.
DJP juga mengimbau masyarakat untuk turut menjaga keamanan data masing-masing, antara lain dengan memperbarui antivirus, mengubah kata sandi secara berkala, dan menghindari akses terhadap tautan atau dokumen mencurigakan.
Adapun bagi masyarakat yang menemukan dugaan kasus kebocoran data terkait DJP, dapat melapor ke kanal pengajuan Kring Pajak 1500200, surel pengaduan@pajak.go.id, situs pengaduan.pajak.go.id, atau situs wise.kemenkeu.go.id.
| Baca juga: 6 Juta Data NPWP Bocor Termasuk Milik Jokowi dan Sri Mulyani, Ini Tanggapan Ditjen Pajak |
Sri Mulyani minta DJP evaluasi sistem
Kemarin, Menteri Keuangan (Menkeu) Sri Mulyani Indrawati telah meminta Direktorat Jenderal Pajak (DJP) Kementerian Keuangan (Kemenkeu) untuk melakukan evaluasi terkait adanya dugaan data NPWP yang bocor.
Ia menyebutkan nantinya setelah evaluasi rampung, akan segera dilaksanakan konferensi pers untuk mengumumkan hasil pemeriksaan kepada awak media.
Dugaan bocornya data NPWP mencuat usai pendiri Ethical Hacker Indonesia Teguh Aprianto mengunggah tangkapan layar situs Breach Forums.
Melalui akun X @secgron, dia menyebut sebanyak enam juta data NPWP diperjualbelikan dalam situs itu oleh akun bernama Bjorka pada 18 September 2024.
Selain NPWP, data yang juga terseret di antaranya Nomor Induk Kependudukan (NIK), alamat, nomor handphone, e-mail, dan data-data lainnya. Harga jual seluruh data itu mencapai Rp150 juta.
Dalam cuitan yang sama, Teguh mengatakan data yang bocor juga termasuk milik Presiden Joko Widodo (Jokowi) serta putranya Gibran Rakabuming Raka dan Kaesang Pangarep.
Selain mereka, sejumlah menteri juga termasuk dalam daftar, seperti Menteri Komunikasi dan Informasi (Menkominfo) Budi Arie Setiadi, Menteri Keuangan (Menkeu) Sri Mulyani Indrawati, hingga Menteti BUMN Erick Thohir.
Informasi mengenai kebocoran data NPWP itu juga diunggah oleh perusahaan keamanan siber Falcon Feeds di platform X. Namun, dalam pernyataannya, mereka menyebut keaslian informasi itu belum terverifikasi.
dan followChannel WhatsApp Medcom.id
(AHL)
Awas Jebakan Badman, Penipuan Digital yang Mengintai Pengguna Fintech
Kenali ciri-ciri link palsu dan cara melindungi diri dari penipuan digital di era fintech. Jangan jadi korban “jebakan badman” berikutnya. Halaman all [953] url asal
#link-palsu #fintech #dompet-digital #dana #penipuan-online #teknologi-finansial #phishing
(Kompas.com) 20/09/24 16:25
v/15304005/
KOMPAS.com – Di tengah kemajuan teknologi yang semakin pesat, banyak orang dapat menikmati berbagai kemudahan dalam mengelola keuangan. Platform teknologi finansial (fintech) telah menjadi solusi populer yang memudahkan berbagai transaksi, mulai dari pembayaran hingga investasi.
Namun, seiring dengan meningkatnya adopsi fintech, risiko kejahatan digital pun turut meningkat. Salah satu yang paling meresahkan adalah penipuan dengan menggunakan tautan atau link palsu yang mengincar para pengguna layanan digital.
Penipuan menggunakan tautan palsu disebut sebagai phishing. Modus kejahatan ini dilakukan dengan pelaku membuat tautan yang seolah-olah mirip tautan resmi perusahaan, termasuk fintech. Tujuannya, untuk mencuri informasi pribadi korban dan menggunakannya untuk hal-hal tidak baik.
Data yang dikumpulkan oleh Pengelola Nama Domain Internet Indonesia (PANDI) melalui Indonesia Anti-Phishing Data Exchange (IDADX) menunjukkan lonjakan signifikan pada laporan kasus phishing domain .id selama periode 2018 hingga awal 2023.
Tercatat, sebanyak 69.117 laporan phishing berhasil dihimpun, dengan peningkatan drastis sebesar 220 persen pada kuartal I 2023. Lebih lanjut, ditemukan bahwa sektor media sosial menjadi target utama para pelaku phishing, disusul oleh lembaga keuangan dan platform e-commerce.
Kejahatan siber, termasuk tautan palsu, kian canggih dan sering kali sulit dikenali karena pelakunya seperti tidak kehabisan akal.
Oleh karena itu, penting bagi masyarakat, khususnya para pengguna layanan fintech, untuk meningkatkan kewaspadaan dengan mengenali ciri-ciri link palsu. Dengan begitu, diharapkan para pengguna layanan tersebut bisa terhindar dari "jebakan badman".
Ciri-ciri "jebakan badman" link palsu
Link palsu sering kali menggunakan uniform resource locator (URL) panjang dan rumit dengan karakter-karakter tidak lazim. Ambil contoh salah satu layanan dompet digital terbesar di Indonesia, DANA. Platform layanan dompet digital ini memiliki link resmi dana.id.
Namun, dalam kasus link palsu DANA yang disebarkan oleh pihak-pihak tidak bertanggung jawab, para pelaku berupaya menipu dengan membuat URL yang menyerupai aslinya.
Pelaku penipuan melalui link palsu biasanya juga mengecoh calon korbannya dengan menambahkan subdomain yang mirip dengan domain asli. Adapun subdomain merupakan bagian dari domain yang muncul sebelum domain utama dan ekstensi domain.
Selain URL mencurigakan dan subdomain yang terkesan mirip, link palsu juga ditandai dengan tidak adanya sertifikat secure socket layer (SSL).
Perlu diketahui, situs resmi selalu menggunakan SSL untuk mengamankan data pengguna. Anda dapat mengenali SSL dengan memperhatikan dua hal penting di bilah alamat peramban atau browser.
Pertama, URL yang diawali dengan "https://". Adapun huruf "s" menunjukkan bahwa koneksi antara perangkat Anda dan situs tersebut terenkripsi sehingga data yang dikirimkan aman.
Kedua, simbol gembok di sebelah kiri URL. Simbol ini menandakan bahwa situs menggunakan sertifikat SSL untuk melindungi informasi pribadi pengguna, seperti kata sandi atau detail kartu kredit.
Jika ikon gembok tersebut tidak ada atau Anda hanya melihat “http://” (tanpa "s"), situs tersebut dipastikan tidak aman dan data yang dimasukkan berisiko tinggi untuk dicuri atau disadap.
Selain tidak punya sertifikasi SSL, link palsu biasanya mengarahkan pengguna ke halaman login ketika diklik. Bila menerima link seperti ini, terutama di luar alamat atau aplikasi resmi, abaikan.
Link palsu "jebakan badman" juga biasanya berisikan teks yang mengandung kata-kata mendesak. Contohnya, "Akun Anda akan diblokir jika tidak melakukan verifikasi sekarang" atau "Anda memenangkan hadiah, klik di sini untuk klaim!".
Pesan semacam itu dirancang untuk memancing kepanikan sehingga pengguna segera mengeklik tanpa berpikir panjang.
Sebagai salah satu dompet digital terkemuka di Indonesia, nama DANA kerap disalahgunakan oleh oknum tak bertanggung jawab. Bentuknya berupa penipuan dengan modus pelaku mengirimkan link DANA Kaget palsu dan iming-iming hadiah.
Jika tidak hati-hati alias asal klik link tersebut, pelaku bakal leluasa menguras saldo DANA korban. Tidak itu saja, data pribadi korban pun akan turut dicuri dan disalahgunakan.
Menanggapi hal tersebut, DANA menginisiasi campaign #AwasJebakanBadman. Inisiatif ini merupakan upaya perusahaan dalam mengedukasi masyarakat, khususnya pengguna, agar lebih cermat dan waspada terhadap segala bentuk penipuan yang memanfaatkan fitur DANA Kaget.
Dengan demikian, diharapkan pengguna dapat terhindar dari kerugian finansial dan risiko kejahatan siber lainnya.
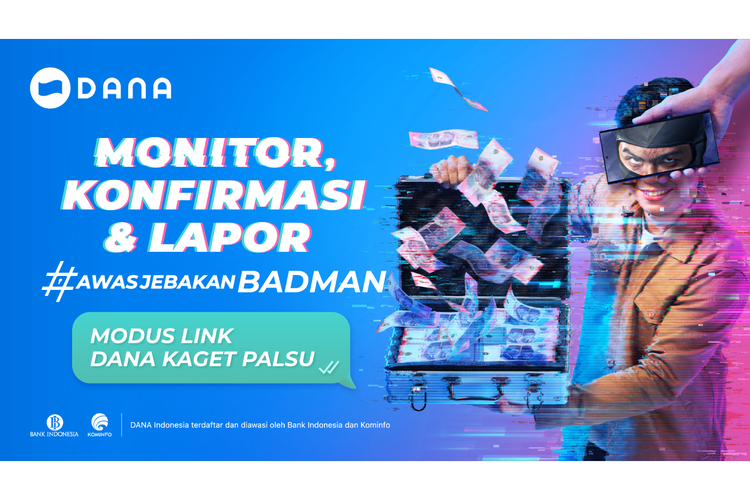 Dok. DANA Ada tiga tip sederhana yang DANA berikan sebagai upaya melindungi diri dari penipuan bermodus link palsu.
Dalam campaign #AwasJebakanBadman, ada tiga tip sederhana yang DANA berikan sebagai upaya melindungi diri dari penipuan bermodus link palsu.
Pertama, monitor. Jika ada yang menghubungi Anda menawarkan hadiah DANA Kaget melalui tautan, pastikan tautan tersebut benar-benar berasal dari DANA dengan mengecek alamat lengkapnya. Ingat, tautan asli DANA Kaget selalu diawali dengan https://link.dana.id/. Jangan mudah percaya dan segera laporkan jika menemukan kejanggalan.
Kedua, konfirmasi. Jika Anda menerima tautan DANA Kaget dari orang tidak dikenal, sebaiknya berhati-hati.
Untuk memastikan keaslian tautan tersebut, gunakan fitur DANA Protection yang ada di aplikasi DANA. Cukup salin dan tempelkan tautan yang dicurigai ke fitur ini, dan sistem akan langsung memverifikasi keasliannya. Ingatlah, tautan DANA Kaget yang asli hanya bisa dibuka melalui aplikasi DANA, bukan di browser.
Ketiga, lapor. Jika Anda menemukan tautan DANA Kaget yang mencurigakan, segera laporkan melalui fitur DANA Protection di aplikasi Anda. Laporan tersebut akan langsung diteruskan ke Kementerian Komunikasi dan Informatika untuk ditindaklanjuti. Dengan begitu, Anda ikut berkontribusi dalam melindungi pengguna DANA lainnya dari penipuan serupa.
Selain tiga upaya di atas, penting untuk memastikan bahwa Anda hanya menggunakan aplikasi resmi DANA yang diunduh dari sumber tepercaya, seperti App Store atau Google Play. Ini menghindarkan Anda dari risiko unduhan aplikasi palsu yang mungkin mengandung malware.
Jangan pernah pula membagikan PIN atau kode OTP kepada siapa pun, termasuk pihak yang mengaku sebagai customer service DANA. Informasi ini sangat rahasia dan hanya Anda yang seharusnya mengetahuinya.
Jika Anda terlanjur mengeklik link mencurigakan atau memberikan informasi sensitif, segera lakukan tindakan pengamanan seperti mengganti PIN dan memperbarui pengaturan keamanan akun. Tindakan cepat ini dapat mencegah penipu memanfaatkan data pribadi Anda lebih lanjut.
Dengan meningkatkan kewaspadaan dan mengikuti langkah-langkah keamanan ini, pengguna dapat lebih terlindungi dari "jebakan badman" di era fintech. Keamanan digital adalah tanggung jawab bersama, dan dengan edukasi yang tepat, kita dapat meminimalkan risiko menjadi korban kejahatan siber.
Awas Jebakan Badman, Penipuan Digital yang Mengintai Pengguna Fintech
Kenali ciri-ciri link palsu dan cara melindungi diri dari penipuan digital di era fintech. Jangan jadi korban “jebakan badman” berikutnya. [953] url asal
#link-palsu #fintech #dompet-digital #dana #penipuan-online #teknologi-finansial #phishing
(Kompas.com) 20/09/24 16:25
v/15293053/
KOMPAS.com – Di tengah kemajuan teknologi yang semakin pesat, banyak orang dapat menikmati berbagai kemudahan dalam mengelola keuangan. Platform teknologi finansial (fintech) telah menjadi solusi populer yang memudahkan berbagai transaksi, mulai dari pembayaran hingga investasi.
Namun, seiring dengan meningkatnya adopsi fintech, risiko kejahatan digital pun turut meningkat. Salah satu yang paling meresahkan adalah penipuan dengan menggunakan tautan atau link palsu yang mengincar para pengguna layanan digital.
Penipuan menggunakan tautan palsu disebut sebagai phishing. Modus kejahatan ini dilakukan dengan pelaku membuat tautan yang seolah-olah mirip tautan resmi perusahaan, termasuk fintech. Tujuannya, untuk mencuri informasi pribadi korban dan menggunakannya untuk hal-hal tidak baik.
Data yang dikumpulkan oleh Pengelola Nama Domain Internet Indonesia (PANDI) melalui Indonesia Anti-Phishing Data Exchange (IDADX) menunjukkan lonjakan signifikan pada laporan kasus phishing domain .id selama periode 2018 hingga awal 2023.
Tercatat, sebanyak 69.117 laporan phishing berhasil dihimpun, dengan peningkatan drastis sebesar 220 persen pada kuartal I 2023. Lebih lanjut, ditemukan bahwa sektor media sosial menjadi target utama para pelaku phishing, disusul oleh lembaga keuangan dan platform e-commerce.
Kejahatan siber, termasuk tautan palsu, kian canggih dan sering kali sulit dikenali karena pelakunya seperti tidak kehabisan akal.
Oleh karena itu, penting bagi masyarakat, khususnya para pengguna layanan fintech, untuk meningkatkan kewaspadaan dengan mengenali ciri-ciri link palsu. Dengan begitu, diharapkan para pengguna layanan tersebut bisa terhindar dari "jebakan badman".
Ciri-ciri "jebakan badman" link palsu
Link palsu sering kali menggunakan uniform resource locator (URL) panjang dan rumit dengan karakter-karakter tidak lazim. Ambil contoh salah satu layanan dompet digital terbesar di Indonesia, DANA. Platform layanan dompet digital ini memiliki link resmi dana.id.
Namun, dalam kasus link palsu DANA yang disebarkan oleh pihak-pihak tidak bertanggung jawab, para pelaku berupaya menipu dengan membuat URL yang menyerupai aslinya.
Pelaku penipuan melalui link palsu biasanya juga mengecoh calon korbannya dengan menambahkan subdomain yang mirip dengan domain asli. Adapun subdomain merupakan bagian dari domain yang muncul sebelum domain utama dan ekstensi domain.
Selain URL mencurigakan dan subdomain yang terkesan mirip, link palsu juga ditandai dengan tidak adanya sertifikat secure socket layer (SSL).
Perlu diketahui, situs resmi selalu menggunakan SSL untuk mengamankan data pengguna. Anda dapat mengenali SSL dengan memperhatikan dua hal penting di bilah alamat peramban atau browser.
Pertama, URL yang diawali dengan "https://". Adapun huruf "s" menunjukkan bahwa koneksi antara perangkat Anda dan situs tersebut terenkripsi sehingga data yang dikirimkan aman.
Kedua, simbol gembok di sebelah kiri URL. Simbol ini menandakan bahwa situs menggunakan sertifikat SSL untuk melindungi informasi pribadi pengguna, seperti kata sandi atau detail kartu kredit.
Jika ikon gembok tersebut tidak ada atau Anda hanya melihat “http://” (tanpa "s"), situs tersebut dipastikan tidak aman dan data yang dimasukkan berisiko tinggi untuk dicuri atau disadap.
Selain tidak punya sertifikasi SSL, link palsu biasanya mengarahkan pengguna ke halaman login ketika diklik. Bila menerima link seperti ini, terutama di luar alamat atau aplikasi resmi, abaikan.
Link palsu "jebakan badman" juga biasanya berisikan teks yang mengandung kata-kata mendesak. Contohnya, "Akun Anda akan diblokir jika tidak melakukan verifikasi sekarang" atau "Anda memenangkan hadiah, klik di sini untuk klaim!".
Pesan semacam itu dirancang untuk memancing kepanikan sehingga pengguna segera mengeklik tanpa berpikir panjang.
Sebagai salah satu dompet digital terkemuka di Indonesia, nama DANA kerap disalahgunakan oleh oknum tak bertanggung jawab. Bentuknya berupa penipuan dengan modus pelaku mengirimkan link DANA Kaget palsu dan iming-iming hadiah.
Jika tidak hati-hati alias asal klik link tersebut, pelaku bakal leluasa menguras saldo DANA korban. Tidak itu saja, data pribadi korban pun akan turut dicuri dan disalahgunakan.
Menanggapi hal tersebut, DANA menginisiasi campaign #AwasJebakanBadman. Inisiatif ini merupakan upaya perusahaan dalam mengedukasi masyarakat, khususnya pengguna, agar lebih cermat dan waspada terhadap segala bentuk penipuan yang memanfaatkan fitur DANA Kaget.
Dengan demikian, diharapkan pengguna dapat terhindar dari kerugian finansial dan risiko kejahatan siber lainnya.
Dok. DANA Ada tiga tip sederhana yang DANA berikan sebagai upaya melindungi diri dari penipuan bermodus link palsu.Dalam campaign #AwasJebakanBadman, ada tiga tip sederhana yang DANA berikan sebagai upaya melindungi diri dari penipuan bermodus link palsu.
Pertama, monitor. Jika ada yang menghubungi Anda menawarkan hadiah DANA Kaget melalui tautan, pastikan tautan tersebut benar-benar berasal dari DANA dengan mengecek alamat lengkapnya. Ingat, tautan asli DANA Kaget selalu diawali dengan https://link.dana.id/. Jangan mudah percaya dan segera laporkan jika menemukan kejanggalan.
Kedua, konfirmasi. Jika Anda menerima tautan DANA Kaget dari orang tidak dikenal, sebaiknya berhati-hati.
Untuk memastikan keaslian tautan tersebut, gunakan fitur DANA Protection yang ada di aplikasi DANA. Cukup salin dan tempelkan tautan yang dicurigai ke fitur ini, dan sistem akan langsung memverifikasi keasliannya. Ingatlah, tautan DANA Kaget yang asli hanya bisa dibuka melalui aplikasi DANA, bukan di browser.
Ketiga, lapor. Jika Anda menemukan tautan DANA Kaget yang mencurigakan, segera laporkan melalui fitur DANA Protection di aplikasi Anda. Laporan tersebut akan langsung diteruskan ke Kementerian Komunikasi dan Informatika untuk ditindaklanjuti. Dengan begitu, Anda ikut berkontribusi dalam melindungi pengguna DANA lainnya dari penipuan serupa.
Selain tiga upaya di atas, penting untuk memastikan bahwa Anda hanya menggunakan aplikasi resmi DANA yang diunduh dari sumber tepercaya, seperti App Store atau Google Play. Ini menghindarkan Anda dari risiko unduhan aplikasi palsu yang mungkin mengandung malware.
Jangan pernah pula membagikan PIN atau kode OTP kepada siapa pun, termasuk pihak yang mengaku sebagai customer service DANA. Informasi ini sangat rahasia dan hanya Anda yang seharusnya mengetahuinya.
Jika Anda terlanjur mengeklik link mencurigakan atau memberikan informasi sensitif, segera lakukan tindakan pengamanan seperti mengganti PIN dan memperbarui pengaturan keamanan akun. Tindakan cepat ini dapat mencegah penipu memanfaatkan data pribadi Anda lebih lanjut.
Dengan meningkatkan kewaspadaan dan mengikuti langkah-langkah keamanan ini, pengguna dapat lebih terlindungi dari "jebakan badman" di era fintech. Keamanan digital adalah tanggung jawab bersama, dan dengan edukasi yang tepat, kita dapat meminimalkan risiko menjadi korban kejahatan siber.
Imigrasi Jakbar Bongkar Aksi WNA Asal China Rekrut WNI Jadi Scammer di Kamboja
Petugas menemukan indikasi penawaran pekerjaan yang mencurigakan melalui Facebook. [421] url asal
#scammer #penipuan-online #warga-china-rekrut-scammer #imigrasi-jakarta-barat
(Republika - News) 07/09/24 07:22
v/14921746/
REPUBLIKA.CO.ID, JAKARTA -- Direktorat Jenderal Imigrasi melalui Kantor Imigrasi Kelas I Khusus Non TPI Jakarta Barat berhasil mengungkap dugaan penyalahgunaan izin tinggal oleh dua Warga Negara Asing (WNA) asal China yang melakukan rekrutmen terhadap Warga Negara Indonesia (WNI) untuk dipekerjakan sebagai scammer (penipu online) di Thailand, Laos, dan Kamboja.
Menurut Kepala Kantor Imigrasi Kelas I Khusus Non TPI Jakarta Barat, Nur Raisha Pujiastuti dalam keterangan tertulisnya pada Jumat (6/9/2024), dalam operasi ini, petugas dari Kantor Imigrasi Jakarta Barat mengamankan terduga pelaku beserta barang bukti terkait proses rekrutmen tersebut.
Berawal dari patroli siber yang dilakukan oleh Bidang Intelijen dan Penindakan Keimigrasian (Inteldakim) Kantor Imigrasi Jakarta Barat, petugas menemukan indikasi penawaran pekerjaan yang mencurigakan melalui Facebook.
“Di era teknologi yang makin pesat berkembang, patroli siber sangat efektif dalam mencegah terjadinya kejahatan lintas negara. Hal ini merupakan bukti komitmen kami untuk terus memperkuat pengawasan terhadap aktivitas WNA di Indonesia,” ujar Nur Raisha.
Pada Selasa, 27 Agustus 2024, petugas Imigrasi kemudian melakukan penyamaran untuk bertemu XF dan WS, di sebuah kedai kopi di kawasan Pancoran Glodok. Dalam pertemuan tersebut, calon pekerja diminta melakukan wawancara dan menjalani tes kemahiran komputer. Setelah proses tersebut, calon pekerja melakukan video call dengan perwakilan calon pemberi kerja dari luar negeri dan ditanyakan kesiapannya untuk bekerja sebagai scammer dengan 12 jam kerja menyesuaikan waktu Amerika Serikat.
Calon pekerja dijanjikan gaji dengan besaran tertentu, bergantung performa, serta menyediakan fasilitas tiket pulang-pergi, akomodasi, dan uang lembur. Setelah dinyatakan lolos, calon pekerja diarahkan untuk segera membuat paspor dan dijanjikan bahwa biaya pembuatan paspor akan diganti oleh perusahaan setelah proses selesai.
Setelah calon pekerja berhasil membuat paspor, dua WN China tersebut mengatur pertemuan kembali pada 2 September 2024 di kawasan Pancoran Glodok, dengan tujuan menyerahkan paspor dan memberikan uang pengganti biaya paspor. Selanjutnya, petugas Imigrasi yang melakukan penyamaran berhasil mengamankan XF dan WS, di sebuah hotel di kawasan Glodok.
Barang bukti yang berhasil diamankan oleh petugas antara lain dua paspor China, dua paspor Indonesia, satu laptop, serta enam telepon genggam. Kedua WNA tersebut memasuki wilayah Indonesia menggunakan Visa On Arrival (VoA). Mereka kini telah diamankan di Kantor Imigrasi Jakarta Barat untuk menjalani proses pemeriksaan lebih lanjut.
Direktur Jenderal Imigrasi Silmy Karim menegaskan, setiap pelanggaran hukum keimigrasian akan ditindak tegas sesuai dengan ketentuan hukum yang berlaku, termasuk tindakan deportasi dan penangkalan terhadap pelaku apabila yang bersangkutan terbukti melakukan pelanggaran hukum.
Dia pun mengapresiasi Kantor Imigrasi Jakarta Barat atas dedikasi dan profesionalismenya dalam mengungkap permasalahan ini. Dia pun berharap pencapaian itu menjadi motivasi untuk terus memperkuat pengawasan dan penegakan hukum di bidang keimigrasian.

Hati-Hati Penipuan Online Atas Nama BRI di Media Sosial, Ini Cara Antisipasinya
Belakangan ini semakin marak penipuan online yang mengatasnamakan BRI. Agar terhindar dari penipuan tersebut, yuk, cek artikel ini untuk tahu cara antisipasinya... | Halaman Lengkap [353] url asal
#bri #penipuan-online #penipuan-perbankan #sindonews-stories
(SINDOnews Ekbis - Terkini) 30/08/24 10:32
v/14826954/
JAKARTA - Akhir-akhir ini makin marak penipuan online yang mengatasnamakan PT Bank Rakyat Indonesia Tbk. (BRI) di media sosial. Pelaku penipuan mencatut nama BRI untuk meyakinkan korban dengan berbagai modus operandi yang canggih dan terkadang sulit dibedakan dari komunikasi resmi.Penipuan online tersebut biasanya melibatkan pesan yang berasal dari BRI melalui email, SMS, atau platform media sosial, seperti Facebook, X, dan Instagram. Modus operandi yang umum adalah mengklaim adanya undian berhadiah berupa uang tunai, motor, hingga mobil.
Bahkan, bulan lalu terdapat penipuan online yang mengatasnamakan BRI, yakni undian berhadiah BRImo FSTVL di media sosial. Unggahan yang disebarkan di media sosial itu mengarahkan nasabah BRI untuk mendaftar undian hoaks tersebut.
Akan tetapi, link yang disertakan, yaitu kuponberh4di4h.kesug.com, tidak terhubung ke situs resmi BRI. Pasalnya, situs resmi BRI hanya dapat diakses melalui https://bri.co.id/ .
Dan jika ditelusuri ke akun media sosial resmi BRI, terutama Instagram @bankbri_id, tidak ada informasi resmi terkait undian BRImo FSTVL tersebut. Dengan kata lain, unggahan BRImo FSTVL merupakan penipuan online dengan mencatut nama BRI.
Imbauan BRI untuk Masyarakat
Dilansir dari RRI, Direktur BRI Andrijanto mengungkapkan bahwa pihaknya telah bekerja sama dengan berbagai pihak untuk menangkal aksi scam dan menghapus informasi palsu yang mengatasnamakan BRI.
"BRI sudah berkoordinasi dengan berbagai pihak terkait sebagai upaya recovery dan antisipasi berbagai modus kejahatan dan kami terus memantau serta menangani informasi palsu yang beredar," ujarnya.
Andrijanto menekankan bahwa nasabah harus berhati-hati dan tidak mengungkapkan informasi pribadi serta data perbankan kepada pihak yang tidak jelas atau tidak resmi.
"Jangan memberikan data pribadi seperti nomor rekening, nomor kartu, PIN, user serta password internet banking, OTP, dan lain-lain melalui tautan atau website yang tidak terverifikasi atau tidak dapat dipertanggungjawabkan kebenarannya," tuturnya.
Oleh karena itu, masyarakat pun diimbau untuk hati-hati terhadap informasi yang tidak jelas sumbernya dan selalu memeriksa keabsahan informasi langsung dari sumber yang terpercaya atau saluran komunikasi resmi BRI.
Adapun saluran komunikasi resmi BRI, yaitu Instagram @bankbri_id, Facebook Bank BRI, X @BankBRI_id, @promo_BRI, dan @kontakBRI, TikTok bankbri_id. Selain itu nasabah juga bisa mengontak Sabrina di 0812 1214 017, email [email protected], kontak BRI di 1500017, dan www.bri.co.id.

Menanti Peluncuran "Anti Scam Center" Pusaka Halaman all
Otoritas Jasa Keuangan (OJK) menginisiasi pembentukan anti scam center bernama pusat penanganan penipuan transaksi keuangan (Pusaka). Halaman all?page=all [328] url asal
#ojk #penipuan-online #anti-scam-center #penipuan-transaksi-keuangan
(Kompas.com) 22/08/24 18:53
v/14526442/
JAKARTA, KOMPAS.com - Otoritas Jasa Keuangan (OJK) menginisiasi pembentukan anti scam center bernama pusat penanganan penipuan transaksi keuangan (Pusaka).
Pembentukan ini dilakukan bersama dengan kementerian dan lembaga yang tergabung dalam satuan tugas pemberantasan aktivitas keuangan ilegal (Satgas Pasti).
Ketua Dewan Komisioner OJK Mahendra Siregar berharap Pusaka dapat mewujudkan penanganan yang cepat dan memiliki efek jera terhadap bentuk penipuan di sektor jasa keuangan.
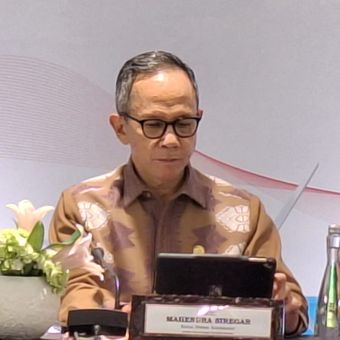 KOMPAS.com/ AGUSTINUS RANGGA RESPATI Ketua Dewan Komisioner Otoritas Jasa Keuangan (OJK) Mahendra Siregar dalam Pertemuan Tahunan Industri Jasa Keuangan 2024, Selasa (20/2/2024).
"Upaya itu dibarengi dengan masifnya edukasi keuangan," kata dia dalam acara Peluncuran Gerakan Nasional Cerdas Keuangan (Gencarkan), Kamis (22/8/2024).
Ia menambahkan, sepanjang 2023, OJK bersama pelaku usaha jasa keuangan telah melakukan lebih dari 10.000 kegiatan edukasi.
Dalam kesempatan terpisah, Kepala Eksekutif Pengawas Perilaku Pelaku Usaha Jasa Keuangan, Edukasi, dan Pelindungan Konsumen (PEPK) Friderica Widyasari Dewi mengatakan, OJK pertama-tama akan melakukan soft launching terlebih dahulu.
Hal tersebut berguna untuk memastikan platform tersebut dapat berjalan dengan baik sebelum diperkenalkan kepada masyarakat luas.
"Sebenarnya bulan ini sudah siap, kami lagi cari tanggal," ujar dia.
Perempuan yang karib disapa Kiki itu menjelaskan, Pusaka yang berada di bawah Satgas Pasti dapat mempercepat aduan kejahatan di sektor keuangan. Pasalnya, satuan tugas tersebut terdiri dari banyak kementerian dan lembaga, termasuk kepolisian.
"Lapor ke sini sama dengan lapor ke kepolisian, jadi ini satu, terintegrasi, keren ya," jelas dia.
Menanti Peluncuran "Anti Scam Center" Pusaka
Otoritas Jasa Keuangan (OJK) menginisiasi pembentukan anti scam center bernama pusat penanganan penipuan transaksi keuangan (Pusaka). Halaman all [600] url asal
#ojk #penipuan-online #anti-scam-center #penipuan-transaksi-keuangan
(Kompas.com) 22/08/24 18:53
v/14526440/
JAKARTA, KOMPAS.com - Otoritas Jasa Keuangan (OJK) menginisiasi pembentukan anti scam center bernama pusat penanganan penipuan transaksi keuangan (Pusaka).
Pembentukan ini dilakukan bersama dengan kementerian dan lembaga yang tergabung dalam satuan tugas pemberantasan aktivitas keuangan ilegal (Satgas Pasti).
Ketua Dewan Komisioner OJK Mahendra Siregar berharap Pusaka dapat mewujudkan penanganan yang cepat dan memiliki efek jera terhadap bentuk penipuan di sektor jasa keuangan.
 KOMPAS.com/ AGUSTINUS RANGGA RESPATI Ketua Dewan Komisioner Otoritas Jasa Keuangan (OJK) Mahendra Siregar dalam Pertemuan Tahunan Industri Jasa Keuangan 2024, Selasa (20/2/2024).
"Upaya itu dibarengi dengan masifnya edukasi keuangan," kata dia dalam acara Peluncuran Gerakan Nasional Cerdas Keuangan (Gencarkan), Kamis (22/8/2024).
Ia menambahkan, sepanjang 2023, OJK bersama pelaku usaha jasa keuangan telah melakukan lebih dari 10.000 kegiatan edukasi.
Dalam kesempatan terpisah, Kepala Eksekutif Pengawas Perilaku Pelaku Usaha Jasa Keuangan, Edukasi, dan Pelindungan Konsumen (PEPK) Friderica Widyasari Dewi mengatakan, OJK pertama-tama akan melakukan soft launching terlebih dahulu.
Hal tersebut berguna untuk memastikan platform tersebut dapat berjalan dengan baik sebelum diperkenalkan kepada masyarakat luas.
"Sebenarnya bulan ini sudah siap, kami lagi cari tanggal," ujar dia.
Perempuan yang karib disapa Kiki itu menjelaskan, Pusaka yang berada di bawah Satgas Pasti dapat mempercepat aduan kejahatan di sektor keuangan. Pasalnya, satuan tugas tersebut terdiri dari banyak kementerian dan lembaga, termasuk kepolisian.
"Lapor ke sini sama dengan lapor ke kepolisian, jadi ini satu, terintegrasi, keren ya," jelas dia.
KOMPAS.COM/SHUTTERSTOCK Ilustrasi penipuanDalam proses uji cobanya, Pusaka akan diuji coba bersama dengan 15 bank, 3 sistem pembayaran, dan 3 marketplace di lingkungan OJK terlebih dahulu.
"Jadi kan uang kadang-kadang tidak hanya di sistem perbankan, bisa juga keluar ke marketplace," tutup dia.
Sebagai informasi, pembentukan anti scam center Pusaka ini bermula karena di tengah masyarakat saat ini sudah terjadi banyak kecurangan (fraud) dan scam di sekotr jasa keuangan.
"Anti-scam center ini diharapkan bisa untuk jadi jawaban atas segala permasalahan tersebut," ungkap Kiki, bulan lalu.
Anti scam center ini harapannya dapat mengurangi berbagai jenis penipuan keuangan online yang masih marak terjadi.
"Anti-scam center ini juga Insya Allah akan menengarai rekening-rekening yang digunakan untuk ilegal, baik itu rekening penampungan maupun beneficial owner dari itu," terang Kiki.
Nantinya, OJK akan mewajibkan semua perbankan bisa bergabung dalam tim pusat Anti Scam Center.
“Iya harus ikut apalagi bank-bank yang sering digunakan untuk fraud dan scam, kan nama bank-banknya itu saja yah bank yang besar lah pasti,” tutur dia.
Kiki bilang, inisiatif anti scam center ini telah lebih dahulu dijalankan oleh negara lain, misalnya Singapura.
Sementara itu, Wakil Ketua Dewan Komisioner OJK Mirza Adityaswara mengutarakan, anti-scam center dibentuk dalam rangka semakin meningkatkan pelindungan konsumen dan masyarakat terhadap penipuan secara online.
Saat ini penipuan online memanfaatkan layanan keuangan seperti transfer rekening bank, virtual account, serta top-up pada dompet digital (e-wallet).
"Maka OJK bersama regulator, lembaga, dan pihak terkait akan membentuk anti-scam center," tutup dia.